DataTug Perimeter
Legen Sie einen Perimeter fest für Ihre KI-Agenten.
Lassen Sie einen Agenten mit Ihren Datenbanken arbeiten, ohne ihm die Schlüssel zu geben. Perimeter wird gebaut, um zu entscheiden, was er lesen darf, zu verbergen, was er nicht sehen darf, und Sie zu fragen, bevor sich etwas ändert.
Entwickelt sich rasant
Fügen Sie dies in Ihren KI-Agenten ein:
Lies https://datatug.ai/install-perimeter.md und folge der Anleitung, um DataTug Perimeter für mich einzurichten. Frag mich, bevor du etwas installierst oder Einstellungen änderst.
Die Anleitung lesen, die Ihr Agent bekommt Getestet mit Claude Code; funktioniert mit jedem Agenten, der eine Webseite lesen kann. Die Anleitung weist Ihren Agenten an, vor jeder Änderung nachzufragen und nie nach Datenbankpasswörtern zu fragen.
Drei Kontrollen zwischen einem Agenten und Ihren Daten.
Jede sagt, was heute funktioniert und was noch aussteht.
Zugriff kontrollieren
Legen Sie fest, welche Datenbanken, Tabellen, Zeilen und Felder ein Agent lesen darf. Heute: standardmäßig nur lesend, und Zugriffsrichtlinien in lokalen Dateien, die
datatug query runanwendet, bevor es eine Zeile liest; eine Richtlinie kann alles verbieten, was ihre Regeln nicht erlauben.Access policiesVerfügbar
Sensible Felder maskieren
E-Mail-Adressen, Telefonnummern, Tokens und andere sensible Werte sollen maskiert werden, bevor sie den Agenten erreichen, damit sie weder in seinen Kontext noch zu seinem Modellanbieter gelangen. Heute kann eine lokale Richtlinie Felder mit einer Feld-Allowlist weglassen.
Meaning-driven masking on the serverGeplant
Änderungen freigeben
Ein Agent wird eine einzelne, konkrete Änderung mit Begründung und Zeitlimit anfragen. Sie genehmigen sie, und nur diese Operation wird ausgeführt. Agenten können heute nicht über DataTug schreiben.
Agent changes you approveGeplant
Ein Kunde kann sich nicht anmelden. Wie ein Agent das innerhalb des Perimeters beheben wird.
Ein Beispiel dafür, wohin Perimeter sich entwickelt, keine Aufzeichnung eines echten Laufs. Maskierung, begrenzte Freigabe und das Audit-Protokoll sind geplant.
Sie fragen den Agenten
Kunde 4182 sagt, er kann sich nicht anmelden. Finde heraus, warum.
Er liest innerhalb seines Bereichs
Er darf die Tabelle der Konten lesen, und nur die Zeile dieses Kunden.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policiesVerfügbar
Sensible Werte kommen maskiert an
Er sieht, dass das Konto nach fünf fehlgeschlagenen Versuchen gesperrt wurde. E-Mail-Adresse und Telefonnummer erreichen ihn maskiert.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the serverGeplant
Er bittet um eine Änderung
Konto 4182 entsperren: eine Zeile, ein Feld, für 15 Minuten, mit Begründung.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approveGeplant
Sie genehmigen
Sie sehen genau, was sich ändern wird und warum, und geben es frei.
Agent changes you approveGeplant
Nur diese Operation wird ausgeführt
Die Entsperrung wird ausgeführt. Alles andere, was der Agent versucht, wird abgelehnt.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approveGeplant
Es ist protokolliert
Wer gefragt hat, wer genehmigt hat, was ausgeführt wurde und wann, in einem einzigen Audit-Eintrag.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenanceGeplant
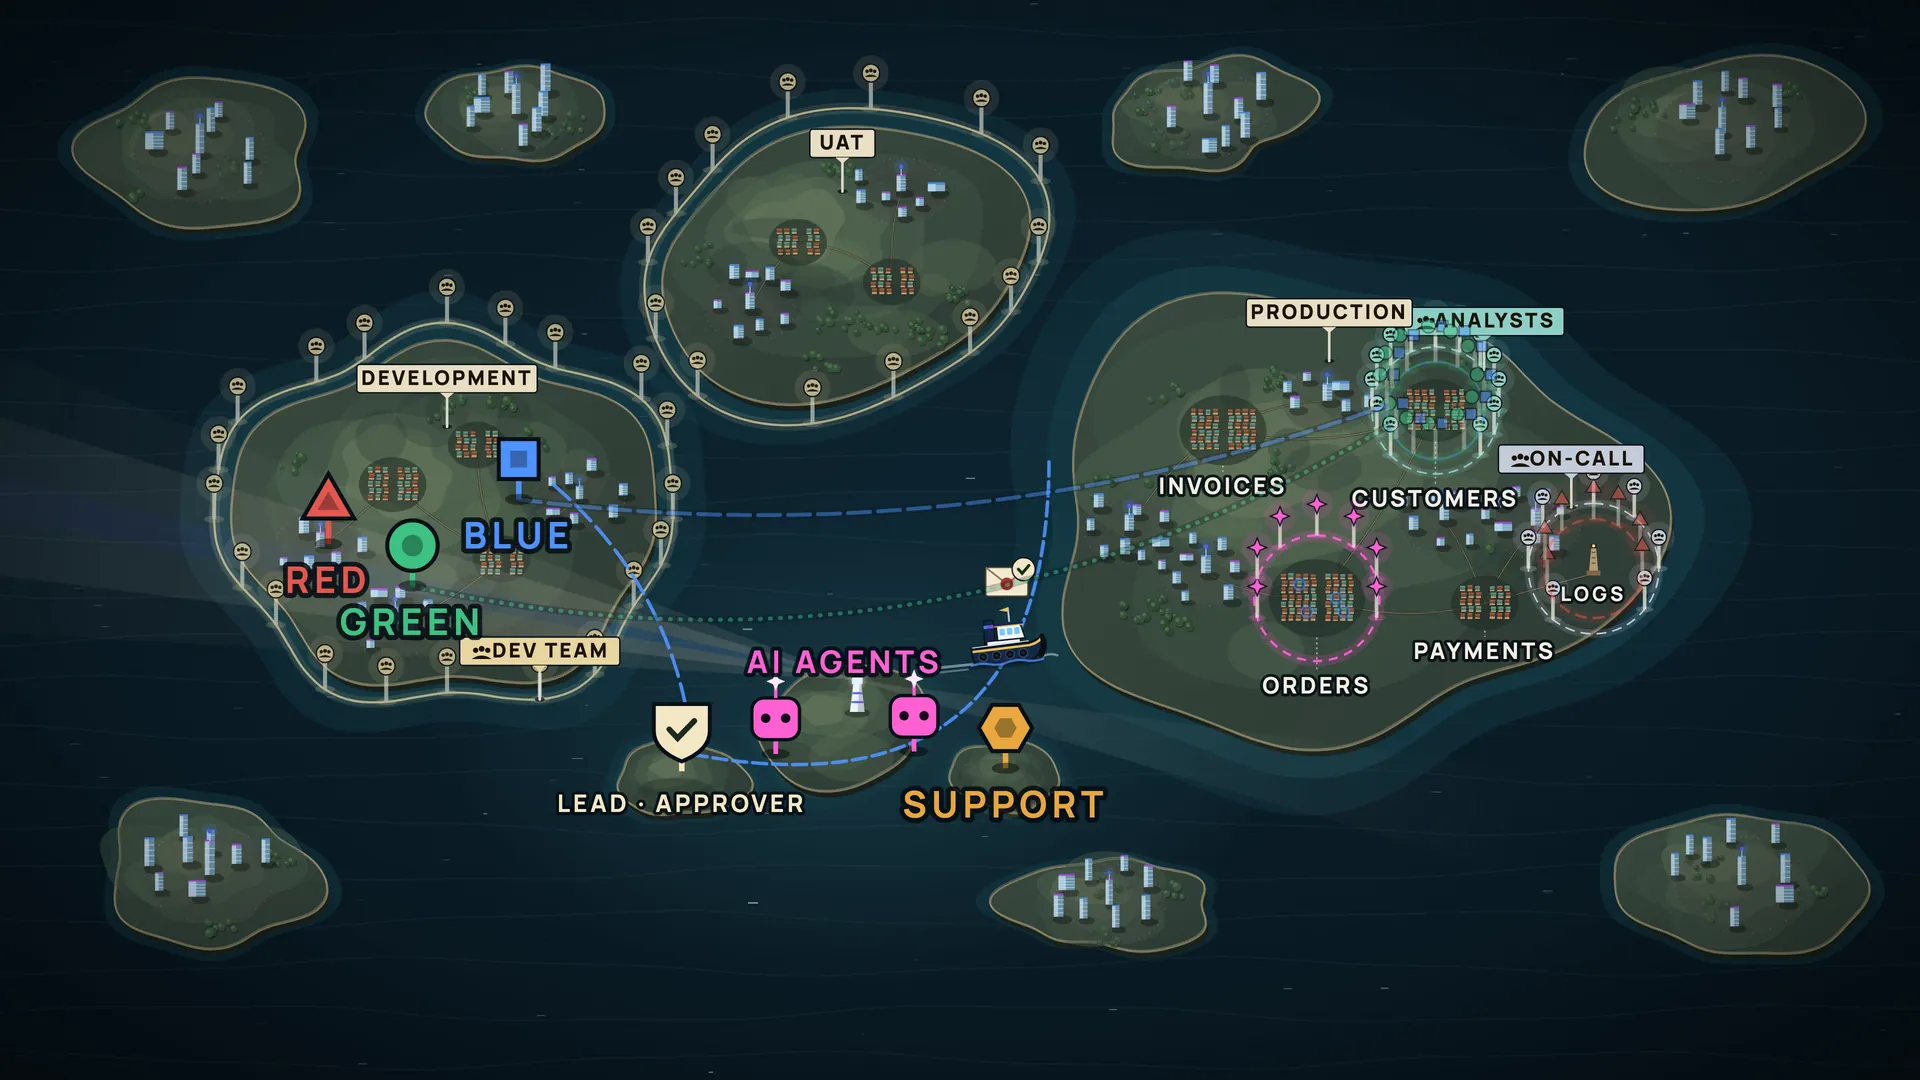
Was Perimeter versprechen kann, und was nicht.
Lokales DataTug ist keine Offline-KI
DataTug läuft auf Ihrem Rechner, neben Ihren Daten. Das Modell Ihres Agenten nicht unbedingt: Was der Agent liest, geht an seinen Modellanbieter, es sei denn, Sie betreiben ein lokales Modell.
Maskierung muss vor dem Agenten passieren
Sobald ein Wert im Kontext eines Agenten steht, kann ihn nichts mehr zurückholen. Deshalb ist Perimeter darauf ausgelegt, auf dem Weg zum Agenten zu maskieren, nicht danach.
Es hält nur, wenn der Agent es nicht umgehen kann
Wenn der Agent zusätzlich das Datenbankpasswort, einen Verbindungsstring in seiner Umgebung oder einen anderen Weg zu den Daten hat, kann Perimeter ihn nicht aufhalten. Geben Sie Ihrem Agenten DataTug, nicht Ihre Zugangsdaten.
Was heute funktioniert
Standardmäßig nur lesender Zugriff, eine Allowlist für exakte Tabellen und lokale Zugriffsrichtlinien, die die CLI selbst anwendet. Diese Richtlinien halten einen ehrlichen Agenten in seinen Grenzen; sie sind keine Grenze gegen einen Agenten, der andere Befehle ausführen kann.
Zugriffsrichtlinien in der DokumentationLokales MCP: Einrichtung und Datenschutz
Beginnen Sie mit einer Datenbank. Behalten Sie die Schlüssel.
Ihr Agent richtet die DataTug CLI und die Skills ein, erklärt, was Perimeter heute auf Ihrem Rechner kann, und fragt vor jeder Änderung nach.
Fügen Sie dies in Ihren KI-Agenten ein:
Lies https://datatug.ai/install-perimeter.md und folge der Anleitung, um DataTug Perimeter für mich einzurichten. Frag mich, bevor du etwas installierst oder Einstellungen änderst.
Die Anleitung lesen, die Ihr Agent bekommt Getestet mit Claude Code; funktioniert mit jedem Agenten, der eine Webseite lesen kann. Die Anleitung weist Ihren Agenten an, vor jeder Änderung nachzufragen und nie nach Datenbankpasswörtern zu fragen.