DataTug Perimeter
Defina um perímetro para seus agentes de IA.
Deixe um agente trabalhar com seus bancos de dados sem entregar a ele as chaves. O Perimeter está sendo criado para decidir o que o agente pode ler, esconder o que ele não deve ver e perguntar a você antes que qualquer coisa mude.
Evoluindo rápido
Cole isto no seu agente de IA:
Leia https://datatug.ai/install-perimeter.md e siga as instruções para configurar o DataTug Perimeter para mim. Pergunte antes de instalar qualquer coisa ou alterar qualquer configuração.
Leia o guia que seu agente recebe Testado com Claude Code; funciona com qualquer agente que consiga ler uma página web. O guia instrui seu agente a perguntar antes de cada mudança e a nunca pedir senhas de banco de dados.
Três controles entre um agente e seus dados.
Cada um diz o que funciona hoje e o que ainda está por vir.
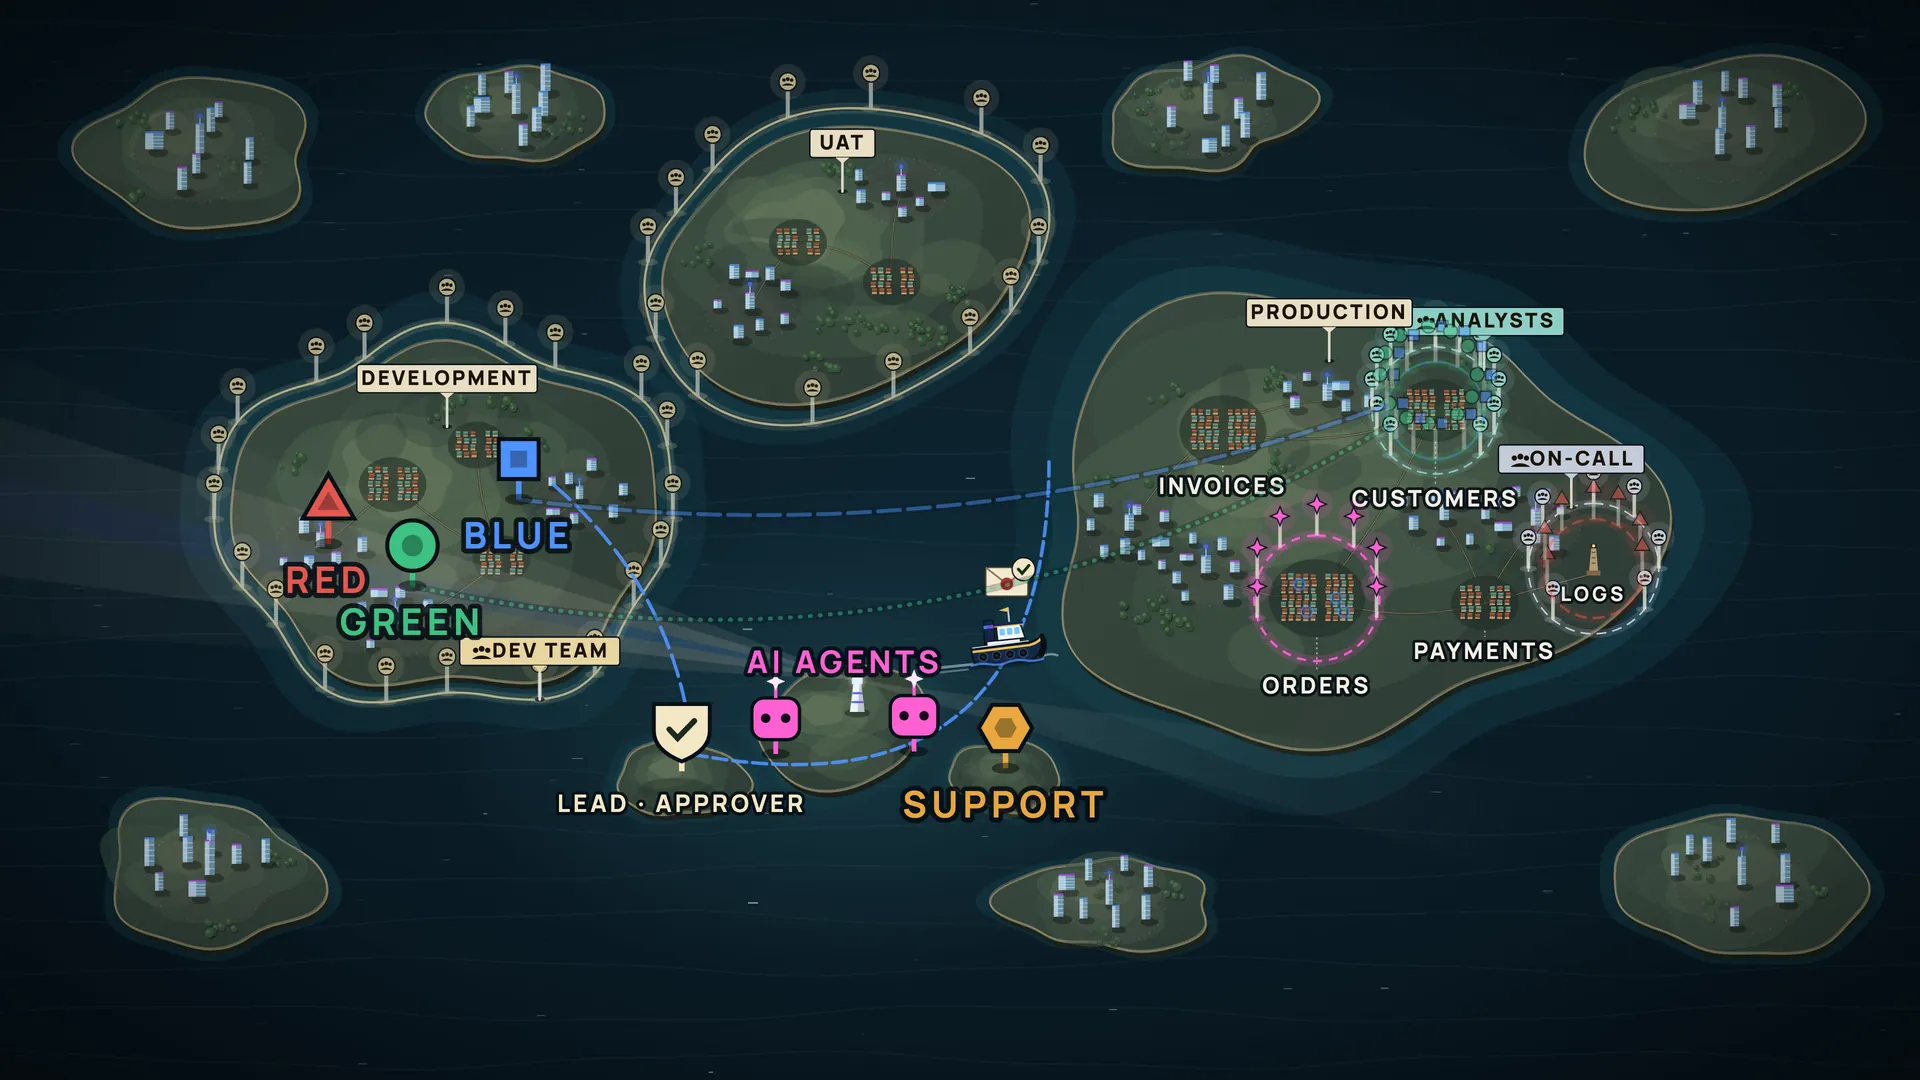
Controle o acesso
Decida quais bancos, tabelas, linhas e campos um agente pode ler. Hoje: somente leitura por padrão e políticas de acesso em arquivos locais que
datatug query runaplica antes de ler uma linha; uma política pode negar tudo o que suas regras não permitem.Access policiesDisponível
Mascare campos sensíveis
E-mails, telefones, tokens e outros valores sensíveis serão mascarados antes de chegar ao agente, para que nunca entrem no contexto dele nem no provedor do seu modelo. Hoje uma política local pode deixar campos de fora com uma lista de campos permitidos.
Meaning-driven masking on the serverPlanejado
Aprove mudanças
Um agente vai pedir uma mudança específica, com o motivo e um limite de tempo. Você aprova, e só essa operação é executada. Hoje os agentes não podem gravar dados pelo DataTug.
Agent changes you approvePlanejado
Um cliente não consegue entrar. Como um agente vai resolver isso dentro do perímetro.
Um exemplo de para onde o Perimeter está indo, não o registro de uma execução real. Mascaramento, aprovação com escopo definido e o registro de auditoria estão planejados.
Você pergunta ao agente
O cliente 4182 diz que não consegue entrar. Descubra por quê.
Ele lê dentro do seu escopo
Pode ler a tabela de contas, e só a linha desse cliente.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policiesDisponível
Valores sensíveis chegam mascarados
Ele vê que a conta foi bloqueada após cinco tentativas falhas. O e-mail e o telefone chegam mascarados.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the serverPlanejado
Ele pede uma mudança
Desbloquear a conta 4182: uma linha, um campo, por 15 minutos, com o motivo.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approvePlanejado
Você aprova
Você vê exatamente o que vai mudar e por quê, e aprova.
Agent changes you approvePlanejado
Só essa operação é executada
O desbloqueio é executado. Qualquer outra coisa que o agente tentar é recusada.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approvePlanejado
Fica registrado
Quem pediu, quem aprovou, o que foi executado e quando, em um único registro de auditoria.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenancePlanejado
O que o Perimeter pode prometer e o que não pode.
DataTug local não é IA offline
O DataTug roda na sua máquina, ao lado dos seus dados. O modelo do seu agente pode não rodar: o que o agente lê vai para o provedor do modelo, a menos que você use um modelo local.
O mascaramento tem de acontecer antes do agente
Quando um valor está no contexto de um agente, nada consegue retirá-lo. Por isso o Perimeter é projetado para mascarar no caminho até o agente, não depois.
Só vale se o agente não puder contorná-lo
Se o agente também tem a senha do banco, uma string de conexão no ambiente ou outro caminho até os dados, o Perimeter não consegue impedi-lo. Dê ao seu agente o DataTug, não suas credenciais.
O que funciona hoje
Acesso somente leitura por padrão, uma lista de leitura com tabelas exatas e políticas de acesso locais que a própria CLI aplica. Essas políticas mantêm um agente honesto dentro dos limites; não são uma barreira contra um agente que pode executar outros comandos.
Políticas de acesso na documentaçãoConfiguração e privacidade do MCP local
Comece com um banco de dados. Fique com as chaves.
Seu agente configura a CLI e as habilidades do DataTug, explica o que o Perimeter pode fazer hoje na sua máquina e pergunta antes de cada mudança.
Cole isto no seu agente de IA:
Leia https://datatug.ai/install-perimeter.md e siga as instruções para configurar o DataTug Perimeter para mim. Pergunte antes de instalar qualquer coisa ou alterar qualquer configuração.
Leia o guia que seu agente recebe Testado com Claude Code; funciona com qualquer agente que consiga ler uma página web. O guia instrui seu agente a perguntar antes de cada mudança e a nunca pedir senhas de banco de dados.