DataTug Perimeter
Définissez un périmètre pour vos agents IA.
Laissez un agent travailler avec vos bases de données sans lui confier les clés. Perimeter est en cours de construction pour décider ce qu'il peut lire, cacher ce qu'il ne doit pas voir et vous demander avant que quoi que ce soit change.
Évolue rapidement
Collez ceci dans votre agent IA :
Lis https://datatug.ai/install-perimeter.md et suis-le pour configurer DataTug Perimeter à ma place. Demande-moi avant d'installer quoi que ce soit ou de modifier un réglage.
Lire le guide que reçoit votre agent Testé avec Claude Code ; fonctionne avec tout agent capable de lire une page web. Le guide indique à votre agent de demander avant chaque modification et de ne jamais réclamer de mots de passe de base de données.
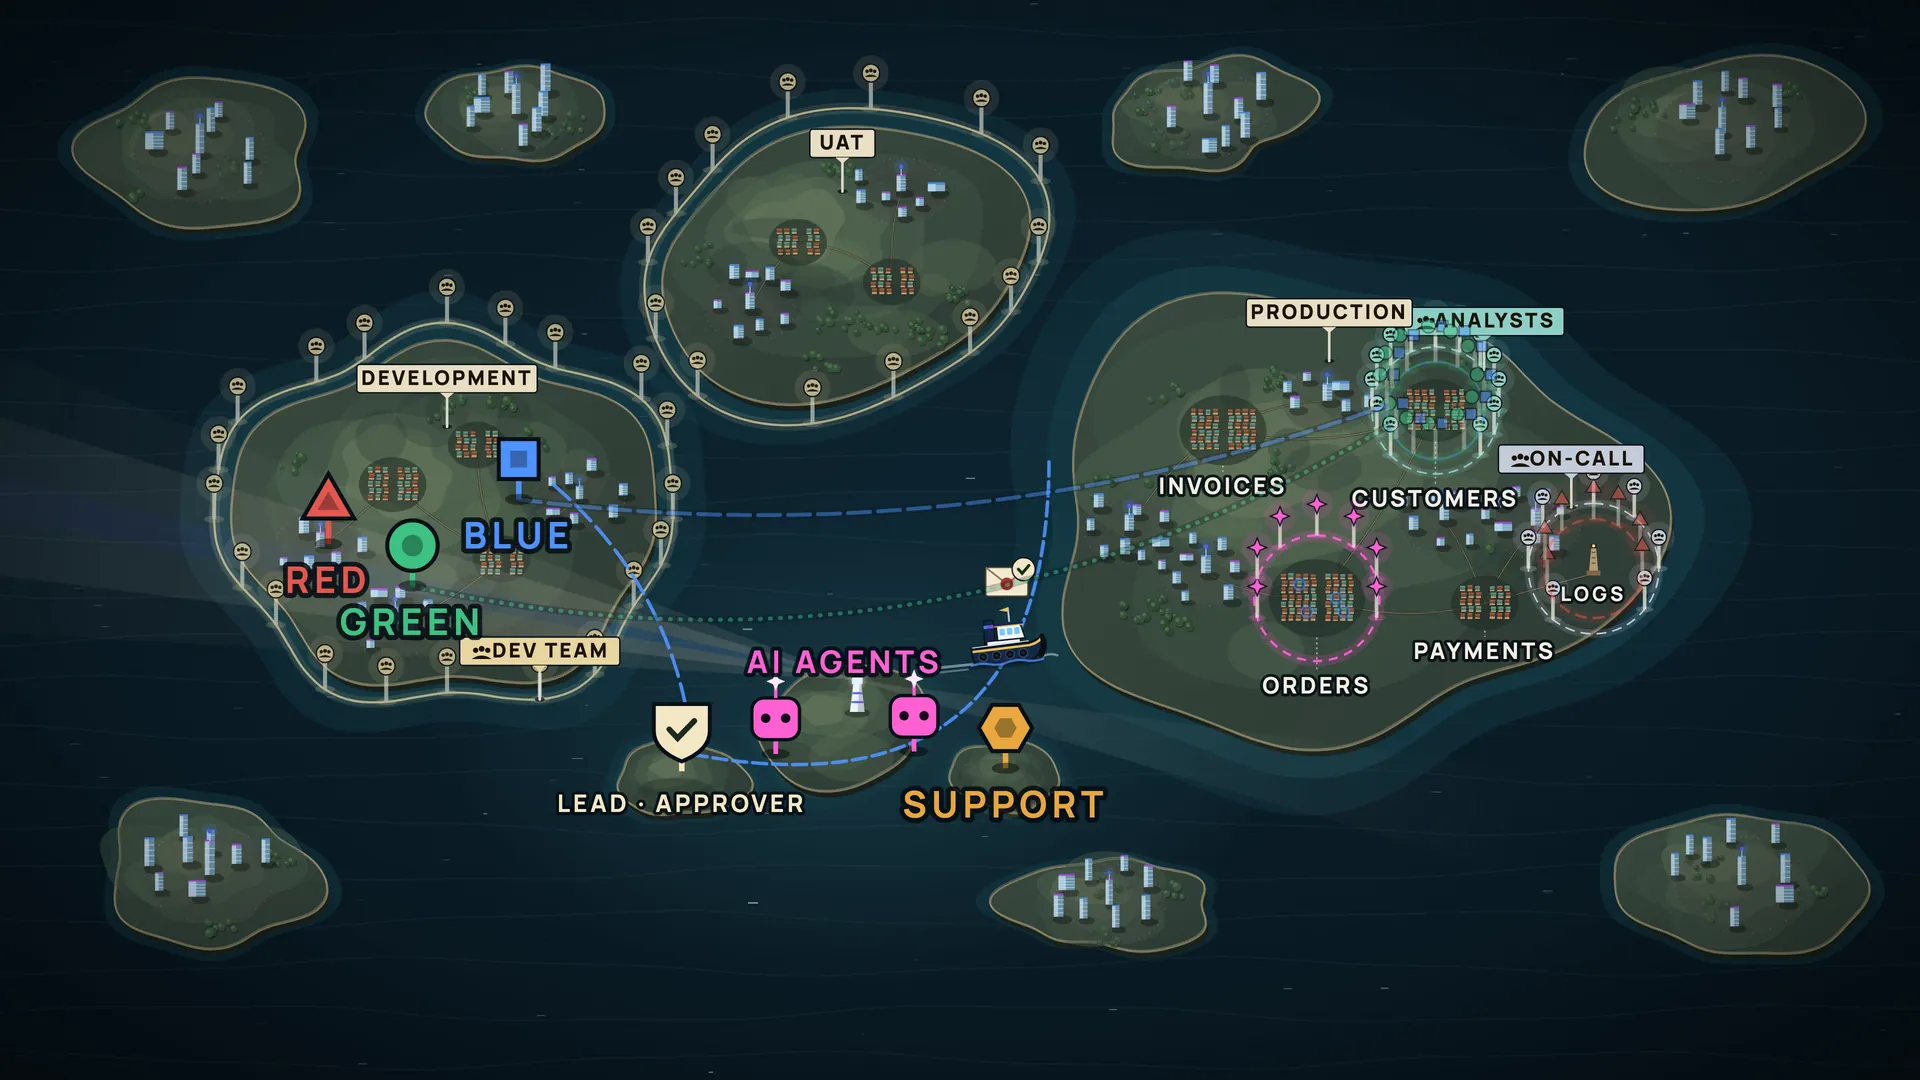
Trois contrôles entre un agent et vos données.
Chacun dit ce qui fonctionne aujourd'hui et ce qui reste à venir.
Contrôler l'accès
Décidez quelles bases, tables, lignes et champs un agent peut lire. Aujourd'hui : lecture seule par défaut, et des politiques d'accès dans des fichiers locaux que
datatug query runapplique avant de lire une ligne ; une politique peut refuser tout ce que ses règles n'autorisent pas.Access policiesDisponible
Masquer les champs sensibles
Les e-mails, numéros de téléphone, jetons et autres valeurs sensibles doivent être masqués avant d'atteindre l'agent, afin de ne jamais entrer dans son contexte ni chez le fournisseur de son modèle. Aujourd'hui, une politique locale peut exclure des champs avec une liste de champs autorisés.
Meaning-driven masking on the serverPrévu
Approuver les modifications
Un agent demandera une modification précise, avec son motif et une durée limitée. Vous l'approuvez, et seule cette opération s'exécute. Aujourd'hui, les agents ne peuvent rien écrire via DataTug.
Agent changes you approvePrévu
Un client ne peut pas se connecter. Comment un agent le réglera dans le périmètre.
Un exemple de la direction que prend Perimeter, pas l'enregistrement d'une exécution réelle. Le masquage, l'approbation ciblée et la trace d'audit sont prévus.
Vous demandez à l'agent
Le client 4182 dit ne pas réussir à se connecter. Trouve pourquoi.
Il lit dans son périmètre
Il peut lire la table des comptes, et seulement la ligne de ce client.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policiesDisponible
Les valeurs sensibles arrivent masquées
Il voit que le compte a été verrouillé après cinq tentatives échouées. L'e-mail et le téléphone lui parviennent masqués.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the serverPrévu
Il demande une seule modification
Déverrouiller le compte 4182 : une ligne, un champ, pendant 15 minutes, avec son motif.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approvePrévu
Vous approuvez
Vous voyez exactement ce qui va changer et pourquoi, et vous approuvez.
Agent changes you approvePrévu
Seule cette opération s'exécute
Le déverrouillage s'exécute. Tout le reste que tente l'agent est refusé.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approvePrévu
C'est consigné
Qui a demandé, qui a approuvé, ce qui s'est exécuté et quand, dans une seule trace d'audit.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenancePrévu
Ce que Perimeter peut promettre, et ce qu'il ne peut pas.
DataTug en local n'est pas de l'IA hors ligne
DataTug s'exécute sur votre machine, à côté de vos données. Le modèle de votre agent, pas forcément : ce que l'agent lit part chez le fournisseur de son modèle, sauf si vous utilisez un modèle local.
Le masquage doit avoir lieu avant l'agent
Une fois qu'une valeur est dans le contexte d'un agent, rien ne peut la reprendre. C'est pourquoi Perimeter est conçu pour masquer en chemin vers l'agent, pas après.
Cela ne tient que si l'agent ne peut pas le contourner
Si l'agent a aussi le mot de passe de la base, une chaîne de connexion dans son environnement ou une autre voie vers les données, Perimeter ne peut pas l'arrêter. Donnez DataTug à votre agent, pas vos identifiants.
Ce qui fonctionne aujourd'hui
Un accès en lecture seule par défaut, une liste de tables lisibles exactes et des politiques d'accès locales que la CLI applique elle-même. Ces politiques maintiennent un agent honnête dans ses limites ; elles ne sont pas une barrière contre un agent capable d'exécuter d'autres commandes.
Politiques d'accès dans la documentationMCP local : configuration et confidentialité
Commencez avec une base. Gardez les clés.
Votre agent configure la CLI et les compétences DataTug, explique ce que Perimeter peut faire dès aujourd'hui sur votre machine et demande avant chaque modification.
Collez ceci dans votre agent IA :
Lis https://datatug.ai/install-perimeter.md et suis-le pour configurer DataTug Perimeter à ma place. Demande-moi avant d'installer quoi que ce soit ou de modifier un réglage.
Lire le guide que reçoit votre agent Testé avec Claude Code ; fonctionne avec tout agent capable de lire une page web. Le guide indique à votre agent de demander avant chaque modification et de ne jamais réclamer de mots de passe de base de données.