DataTug Perimeter
Ustaw perymetr dla swoich agentów AI.
Pozwól agentowi pracować z Twoimi bazami danych, nie oddając mu kluczy. Perimeter powstaje, by decydować, co agent może czytać, ukrywać to, czego widzieć nie powinien, i pytać Cię, zanim cokolwiek się zmieni.
Szybko się rozwija
Wklej to swojemu agentowi AI:
Przeczytaj https://datatug.ai/install-perimeter.md i postępuj zgodnie z tą instrukcją, aby skonfigurować dla mnie DataTug Perimeter. Zapytaj mnie, zanim cokolwiek zainstalujesz lub zmienisz jakiekolwiek ustawienia.
Przeczytaj przewodnik, który dostaje Twój agent Przetestowane z Claude Code; działa z każdym agentem, który potrafi czytać strony internetowe. Przewodnik każe agentowi pytać przed każdą zmianą i nigdy nie prosić o hasła do baz danych.
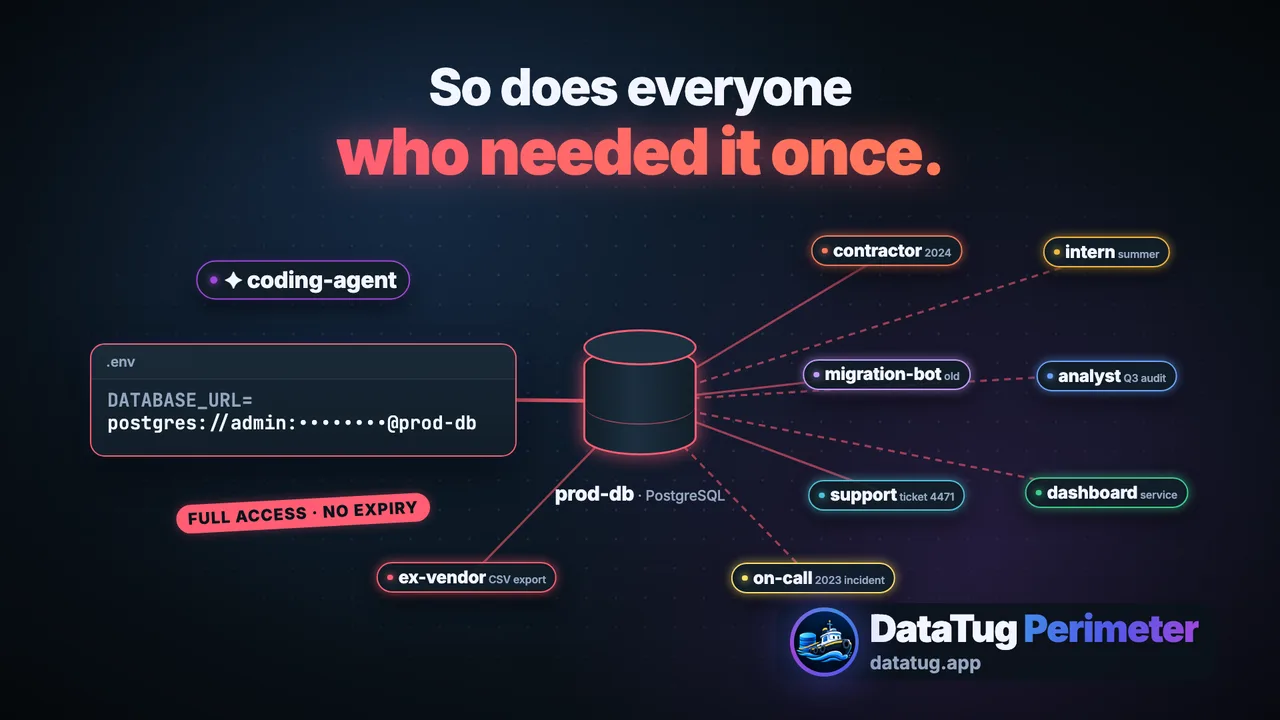
Trzy mechanizmy kontroli między agentem a Twoimi danymi.
Każdy mówi, co działa dziś, a co jest jeszcze przed nami.
Kontroluj dostęp
Decyduj, które bazy, tabele, wiersze i pola agent może czytać. Dziś: domyślnie tylko do odczytu oraz polityki dostępu w plikach lokalnych, które
datatug query runstosuje, zanim odczyta choćby jeden wiersz; polityka może zabronić wszystkiego, na co jej reguły nie pozwalają.Access policiesDostępne
Maskuj wrażliwe pola
E-maile, numery telefonów, tokeny i inne wrażliwe wartości mają być maskowane, zanim trafią do agenta, aby nigdy nie znalazły się w jego kontekście ani u dostawcy jego modelu. Dziś lokalna polityka może pomijać pola za pomocą listy dozwolonych pól.
Meaning-driven masking on the serverPlanowane
Zatwierdzaj zmiany
Agent będzie prosił o jedną konkretną zmianę, z uzasadnieniem i limitem czasu. Ty ją zatwierdzasz i wykonuje się tylko ta operacja. Dziś agenci nie mogą zapisywać danych przez DataTug.
Agent changes you approvePlanowane
Klient nie może się zalogować. Jak agent to naprawi w granicach perymetru.
Przykład kierunku, w którym zmierza Perimeter, a nie zapis prawdziwego przebiegu. Maskowanie, ograniczone zatwierdzanie i zapis audytu są planowane.
Prosisz agenta
Klient 4182 mówi, że nie może się zalogować. Dowiedz się dlaczego.
Czyta w swoim zakresie
Może czytać tabelę kont, i to tylko wiersz tego klienta.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policiesDostępne
Wrażliwe wartości docierają zamaskowane
Widzi, że konto zostało zablokowane po pięciu nieudanych próbach. E-mail i numer telefonu docierają do niego zamaskowane.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the serverPlanowane
Prosi o jedną zmianę
Odblokuj konto 4182: jeden wiersz, jedno pole, na 15 minut, z uzasadnieniem.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approvePlanowane
Zatwierdzasz
Widzisz dokładnie, co się zmieni i dlaczego, i zatwierdzasz.
Agent changes you approvePlanowane
Wykonuje się tylko ta operacja
Odblokowanie zostaje wykonane. Wszystko inne, co agent spróbuje zrobić, jest odrzucane.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approvePlanowane
Jest to w zapisie
Kto poprosił, kto zatwierdził, co się wykonało i kiedy, w jednym zapisie audytu.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenancePlanowane
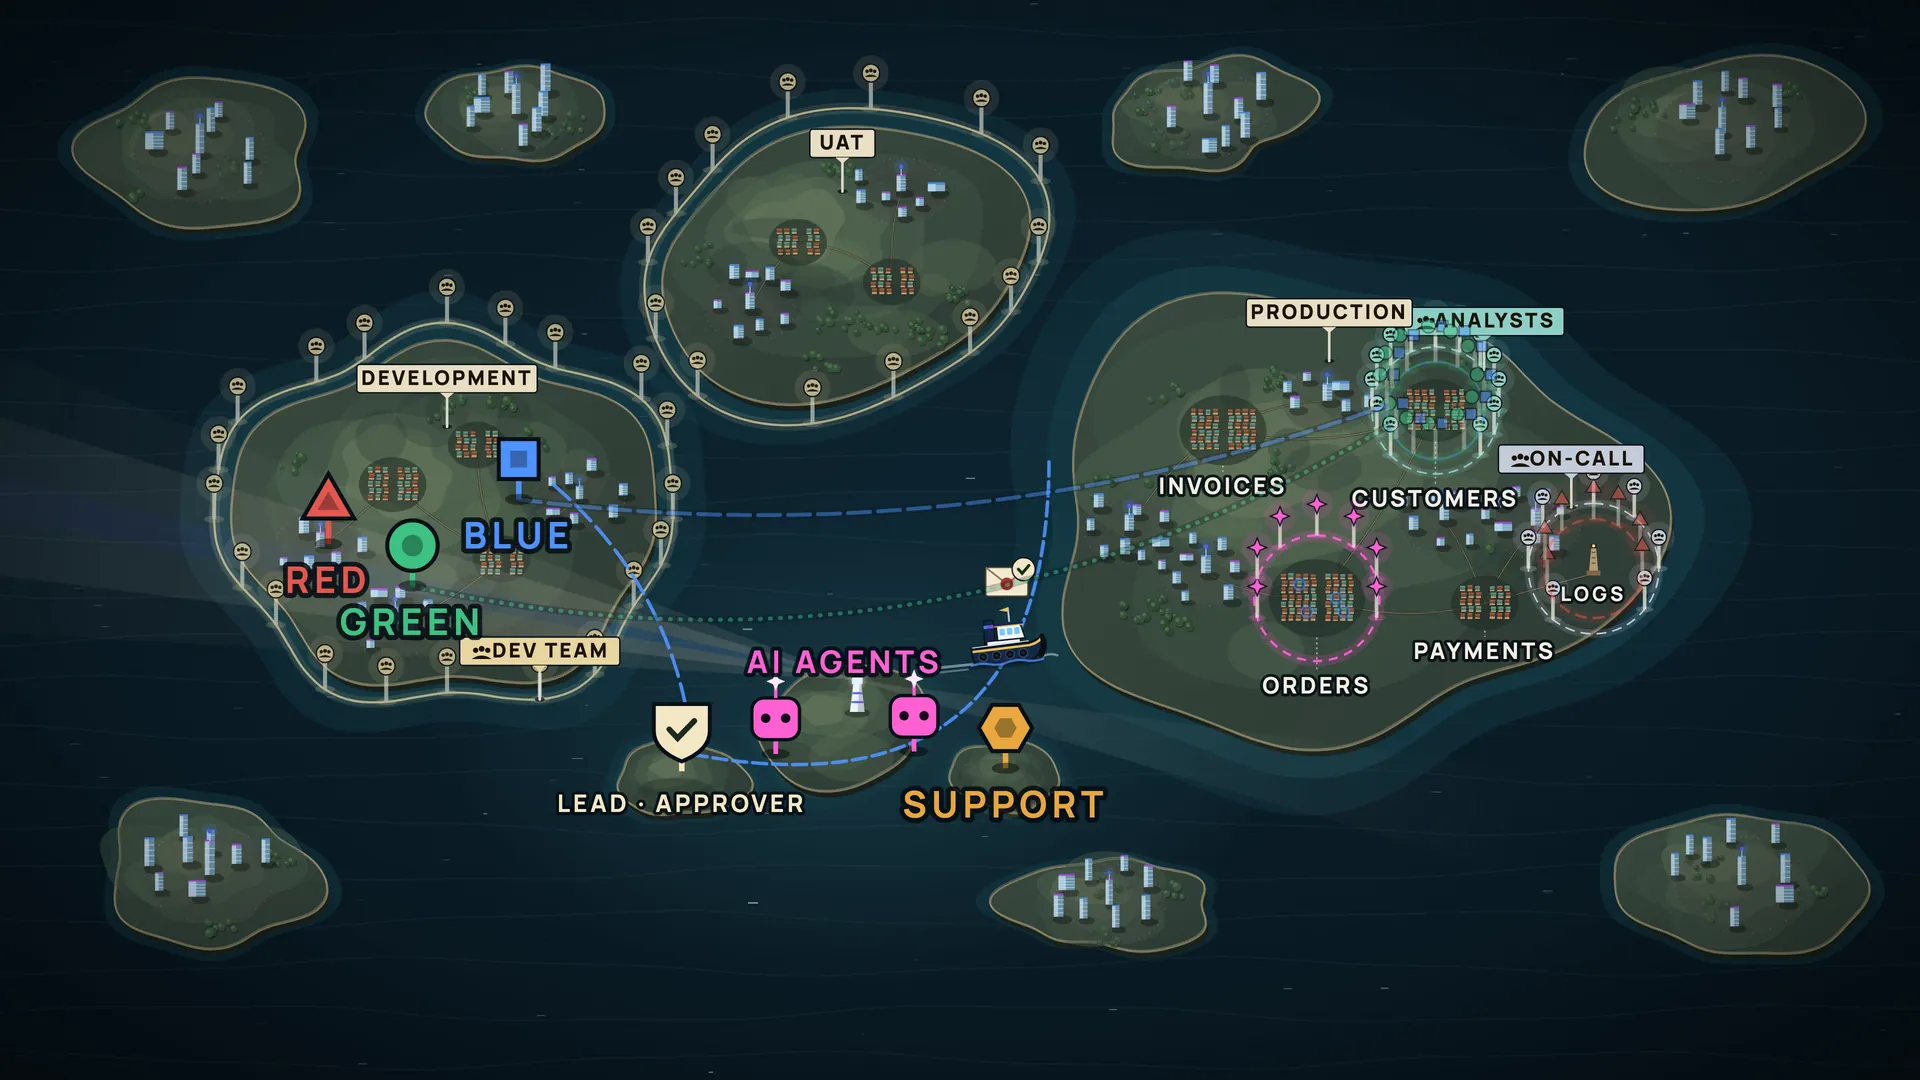
Co Perimeter może obiecać, a czego nie.
Lokalny DataTug to nie AI offline
DataTug działa na Twoim komputerze, obok danych. Model Twojego agenta niekoniecznie: to, co agent odczyta, trafia do dostawcy jego modelu, chyba że używasz modelu lokalnego.
Maskowanie musi nastąpić przed agentem
Gdy wartość trafi do kontekstu agenta, nic jej stamtąd nie cofnie. Dlatego Perimeter jest projektowany tak, by maskować po drodze do agenta, a nie po fakcie.
Działa tylko wtedy, gdy agent nie może go obejść
Jeśli agent ma też hasło do bazy, ciąg połączenia w swoim środowisku albo inną drogę do danych, Perimeter go nie powstrzyma. Daj agentowi DataTug, a nie swoje dane uwierzytelniające.
Co działa dziś
Domyślnie dostęp tylko do odczytu, lista dozwolonych tabel do odczytu co do nazwy i lokalne polityki dostępu, które stosuje samo CLI. Te polityki utrzymują uczciwego agenta w granicach, ale nie są barierą dla agenta, który może uruchamiać inne polecenia.
Polityki dostępu w dokumentacjiLokalny MCP: konfiguracja i prywatność
Zacznij od jednej bazy. Klucze zostaw przy sobie.
Twój agent skonfiguruje CLI i umiejętności DataTug, wyjaśni, co Perimeter potrafi dziś na Twoim komputerze, i zapyta przed każdą zmianą.
Wklej to swojemu agentowi AI:
Przeczytaj https://datatug.ai/install-perimeter.md i postępuj zgodnie z tą instrukcją, aby skonfigurować dla mnie DataTug Perimeter. Zapytaj mnie, zanim cokolwiek zainstalujesz lub zmienisz jakiekolwiek ustawienia.
Przeczytaj przewodnik, który dostaje Twój agent Przetestowane z Claude Code; działa z każdym agentem, który potrafi czytać strony internetowe. Przewodnik każe agentowi pytać przed każdą zmianą i nigdy nie prosić o hasła do baz danych.