DataTug Perimeter
Define un perímetro para tus agentes de IA.
Deja que un agente trabaje con tus bases de datos sin darle las llaves. Perimeter se está construyendo para decidir qué puede leer, ocultar lo que no debe ver y preguntarte antes de que cambie algo.
Evoluciona rápido
Pega esto en tu agente de IA:
Lee https://datatug.ai/install-perimeter.md y sigue la guía para configurar DataTug Perimeter por mí. Pregúntame antes de instalar nada o de cambiar cualquier ajuste.
Leer la guía que recibe tu agente Probado con Claude Code; funciona con cualquier agente que pueda leer una página web. La guía indica a tu agente que pregunte antes de cada cambio y que nunca pida contraseñas de bases de datos.
Tres controles entre un agente y tus datos.
Cada uno dice qué funciona hoy y qué queda por delante.
Controla el acceso
Decide qué bases de datos, tablas, filas y campos puede leer un agente. Hoy: solo lectura por defecto y políticas de acceso en archivos locales que
datatug query runaplica antes de leer una fila; una política puede denegar todo lo que sus reglas no permiten.Políticas de accesoDisponible
Enmascara los campos sensibles
Los correos, teléfonos, tokens y otros valores sensibles se enmascararán antes de llegar al agente, para que nunca entren en su contexto ni lleguen al proveedor de su modelo. Hoy una política local puede dejar fuera campos con una lista de campos permitidos.
Enmascaramiento basado en significado en el servidorPlanificado
Aprueba los cambios
Un agente pedirá un cambio concreto, con su motivo y un límite de tiempo. Tú lo apruebas y solo se ejecuta esa operación. Hoy los agentes no pueden escribir a través de DataTug.
Cambios de agentes que tú apruebasPlanificado
Un cliente no puede iniciar sesión. Cómo lo resolverá un agente dentro del perímetro.
Un ejemplo de hacia dónde va Perimeter, no la grabación de una ejecución real. El enmascarado, la aprobación acotada y el registro de auditoría están planificados.
Tú se lo pides al agente
El cliente 4182 dice que no puede iniciar sesión. Averigua por qué.
Lee dentro de su alcance
Puede leer la tabla de cuentas, y solo la fila de ese cliente.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportPolíticas de accesoDisponible
Los valores sensibles llegan enmascarados
Ve que la cuenta se bloqueó tras cinco intentos fallidos. El correo y el teléfono le llegan enmascarados.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueEnmascaramiento basado en significado en el servidorPlanificado
Pide un único cambio
Desbloquear la cuenta 4182: una fila, un campo, durante 15 minutos, con su motivo.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minCambios de agentes que tú apruebasPlanificado
Tú apruebas
Ves exactamente qué cambiará y por qué, y lo apruebas.
Cambios de agentes que tú apruebasPlanificado
Solo se ejecuta esa operación
Se ejecuta el desbloqueo. Cualquier otra cosa que intente el agente se rechaza.
UPDATE 1 · DELETE accounts → DENIEDCambios de agentes que tú apruebasPlanificado
Queda registrado
Quién lo pidió, quién lo aprobó, qué se ejecutó y cuándo, en un único registro de auditoría.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowRegistro de auditoría combinado con procedenciaPlanificado
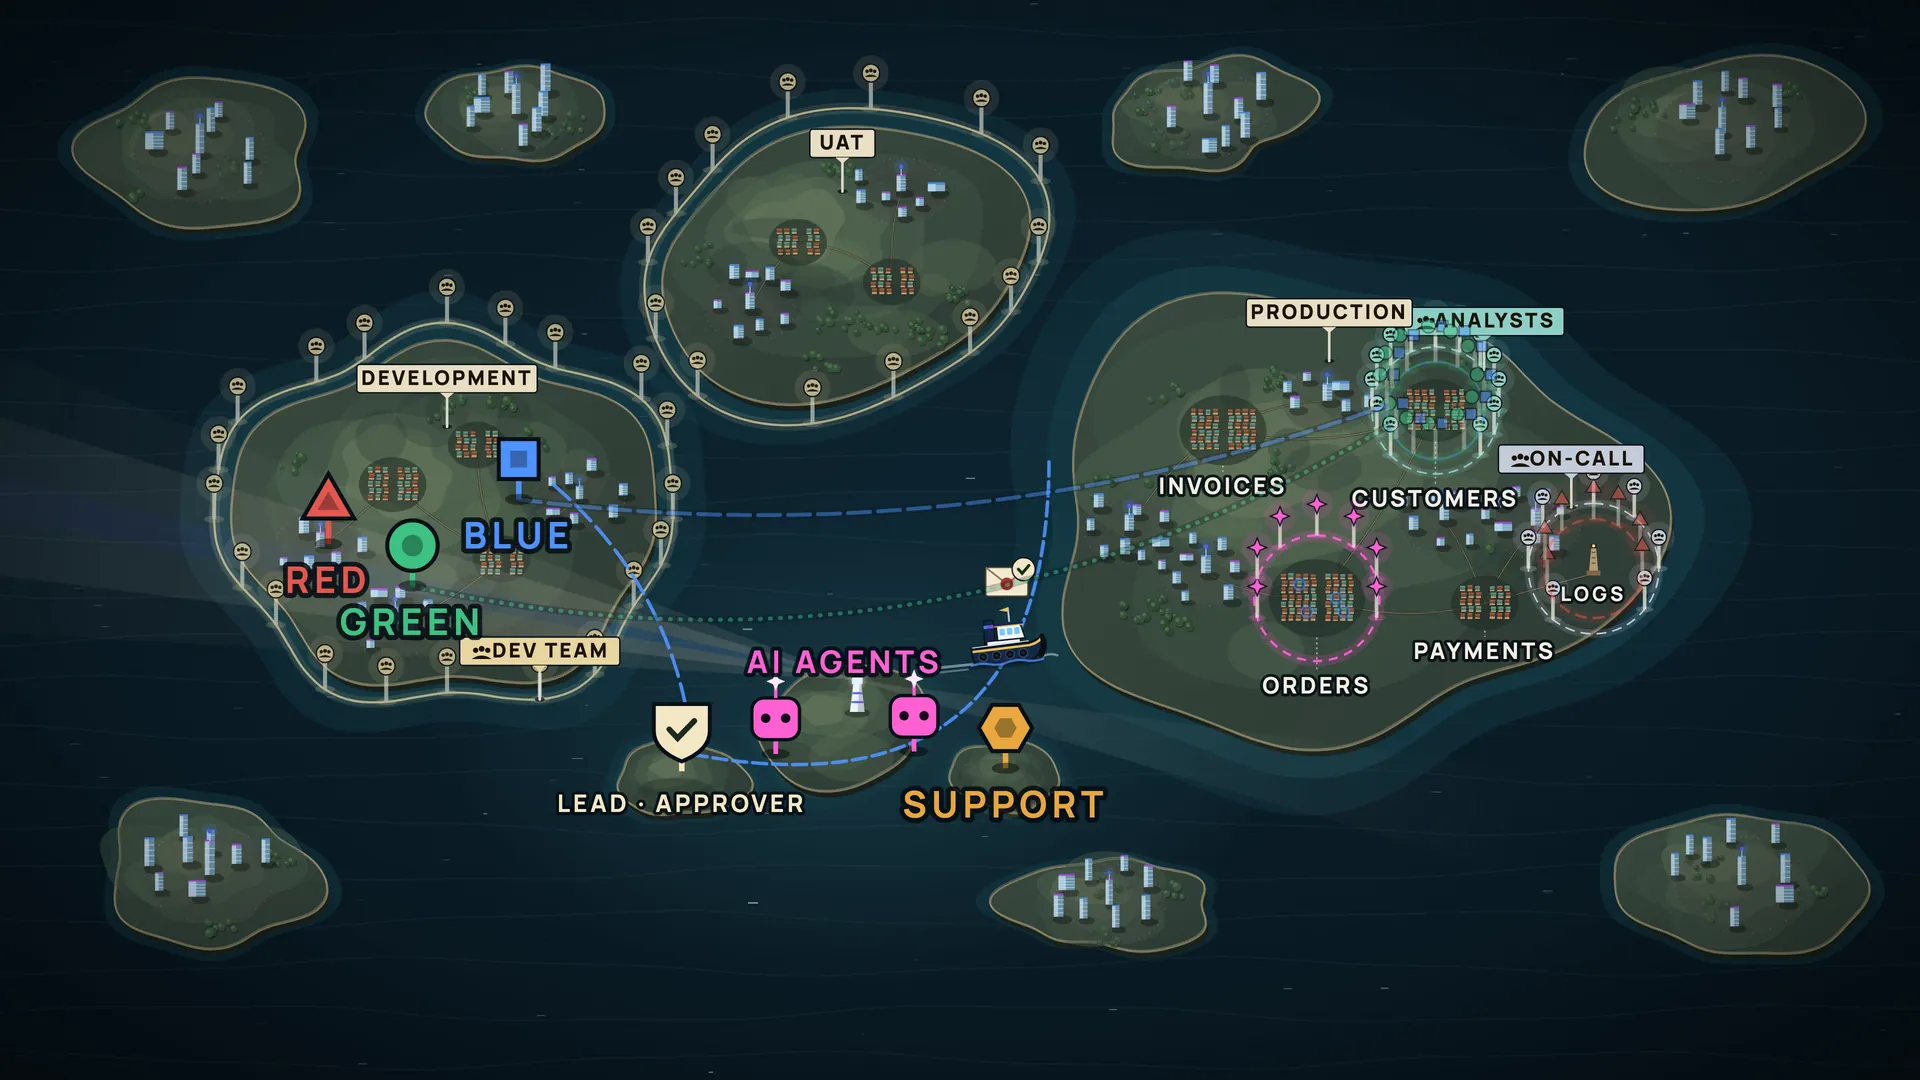
Lo que Perimeter puede prometer, y lo que no.
DataTug local no es IA sin conexión
DataTug se ejecuta en tu equipo, junto a tus datos. El modelo de tu agente puede que no: lo que el agente lee va al proveedor de su modelo, salvo que uses un modelo local.
El enmascarado tiene que ocurrir antes del agente
Una vez que un valor está en el contexto de un agente, nada puede recuperarlo. Por eso Perimeter está diseñado para enmascarar de camino al agente, no después.
Solo se sostiene si el agente no puede rodearlo
Si el agente también tiene la contraseña de la base de datos, una cadena de conexión en su entorno u otra vía a los datos, Perimeter no puede detenerlo. Da a tu agente DataTug, no tus credenciales.
Lo que funciona hoy
Acceso de solo lectura por defecto, una lista de tablas exactas permitidas para lectura y políticas de acceso locales que aplica la propia CLI. Esas políticas mantienen a un agente honesto dentro de los límites; no son una barrera frente a un agente que puede ejecutar otros comandos.
Políticas de acceso en la documentaciónMCP local: configuración y privacidad
Empieza con una base de datos. Quédate con las llaves.
Tu agente configura la CLI y las habilidades de DataTug, te explica lo que Perimeter puede hacer hoy en tu equipo y te pregunta antes de cada cambio.
Pega esto en tu agente de IA:
Lee https://datatug.ai/install-perimeter.md y sigue la guía para configurar DataTug Perimeter por mí. Pregúntame antes de instalar nada o de cambiar cualquier ajuste.
Leer la guía que recibe tu agente Probado con Claude Code; funciona con cualquier agente que pueda leer una página web. La guía indica a tu agente que pregunte antes de cada cambio y que nunca pida contraseñas de bases de datos.