DataTug Perimeter
Imposta un perimetro per i tuoi agenti AI.
Lascia che un agente lavori con i tuoi database senza consegnargli le chiavi. Perimeter è in costruzione per decidere cosa può leggere, nascondere ciò che non deve vedere e chiederti conferma prima che cambi qualcosa.
In rapida evoluzione
Incolla questo nel tuo agente AI:
Leggi https://datatug.ai/install-perimeter.md e seguila per configurare DataTug Perimeter al posto mio. Chiedimi prima di installare qualsiasi cosa o di modificare le impostazioni.
Leggi la guida che riceve il tuo agente Testato con Claude Code; funziona con qualsiasi agente in grado di leggere una pagina web. La guida indica al tuo agente di chiedere prima di ogni modifica e di non chiedere mai le password dei database.
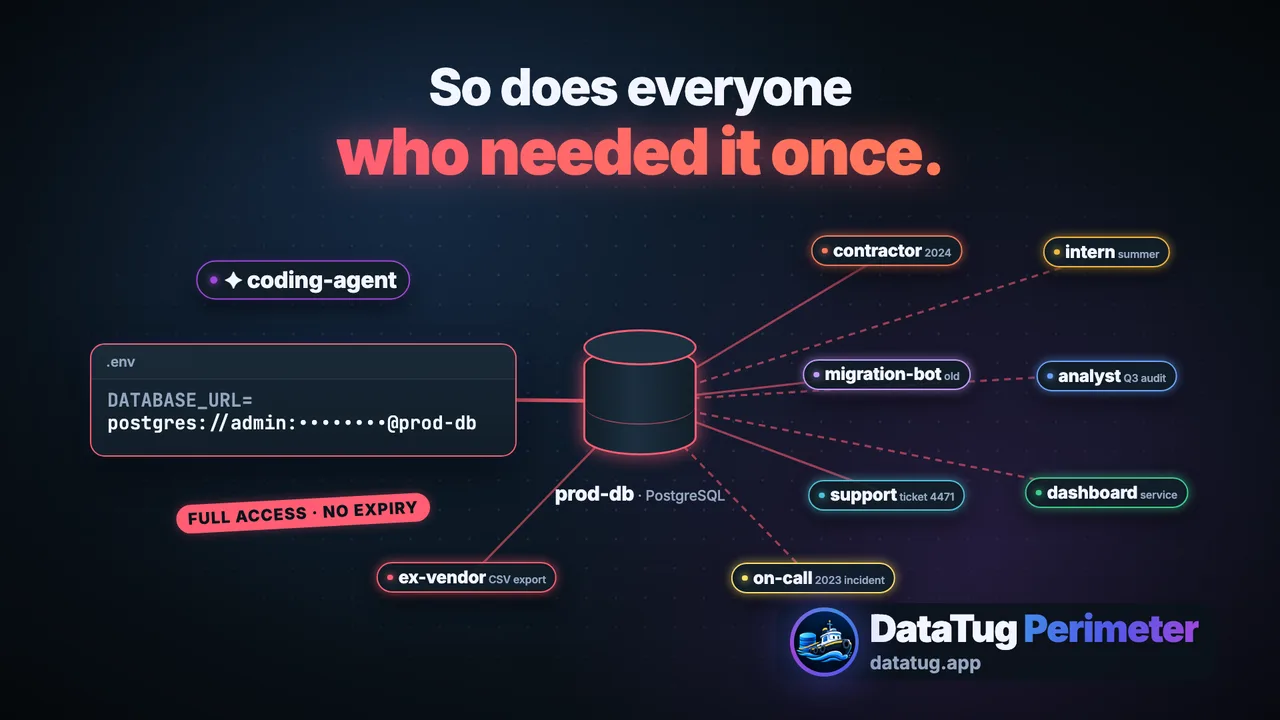
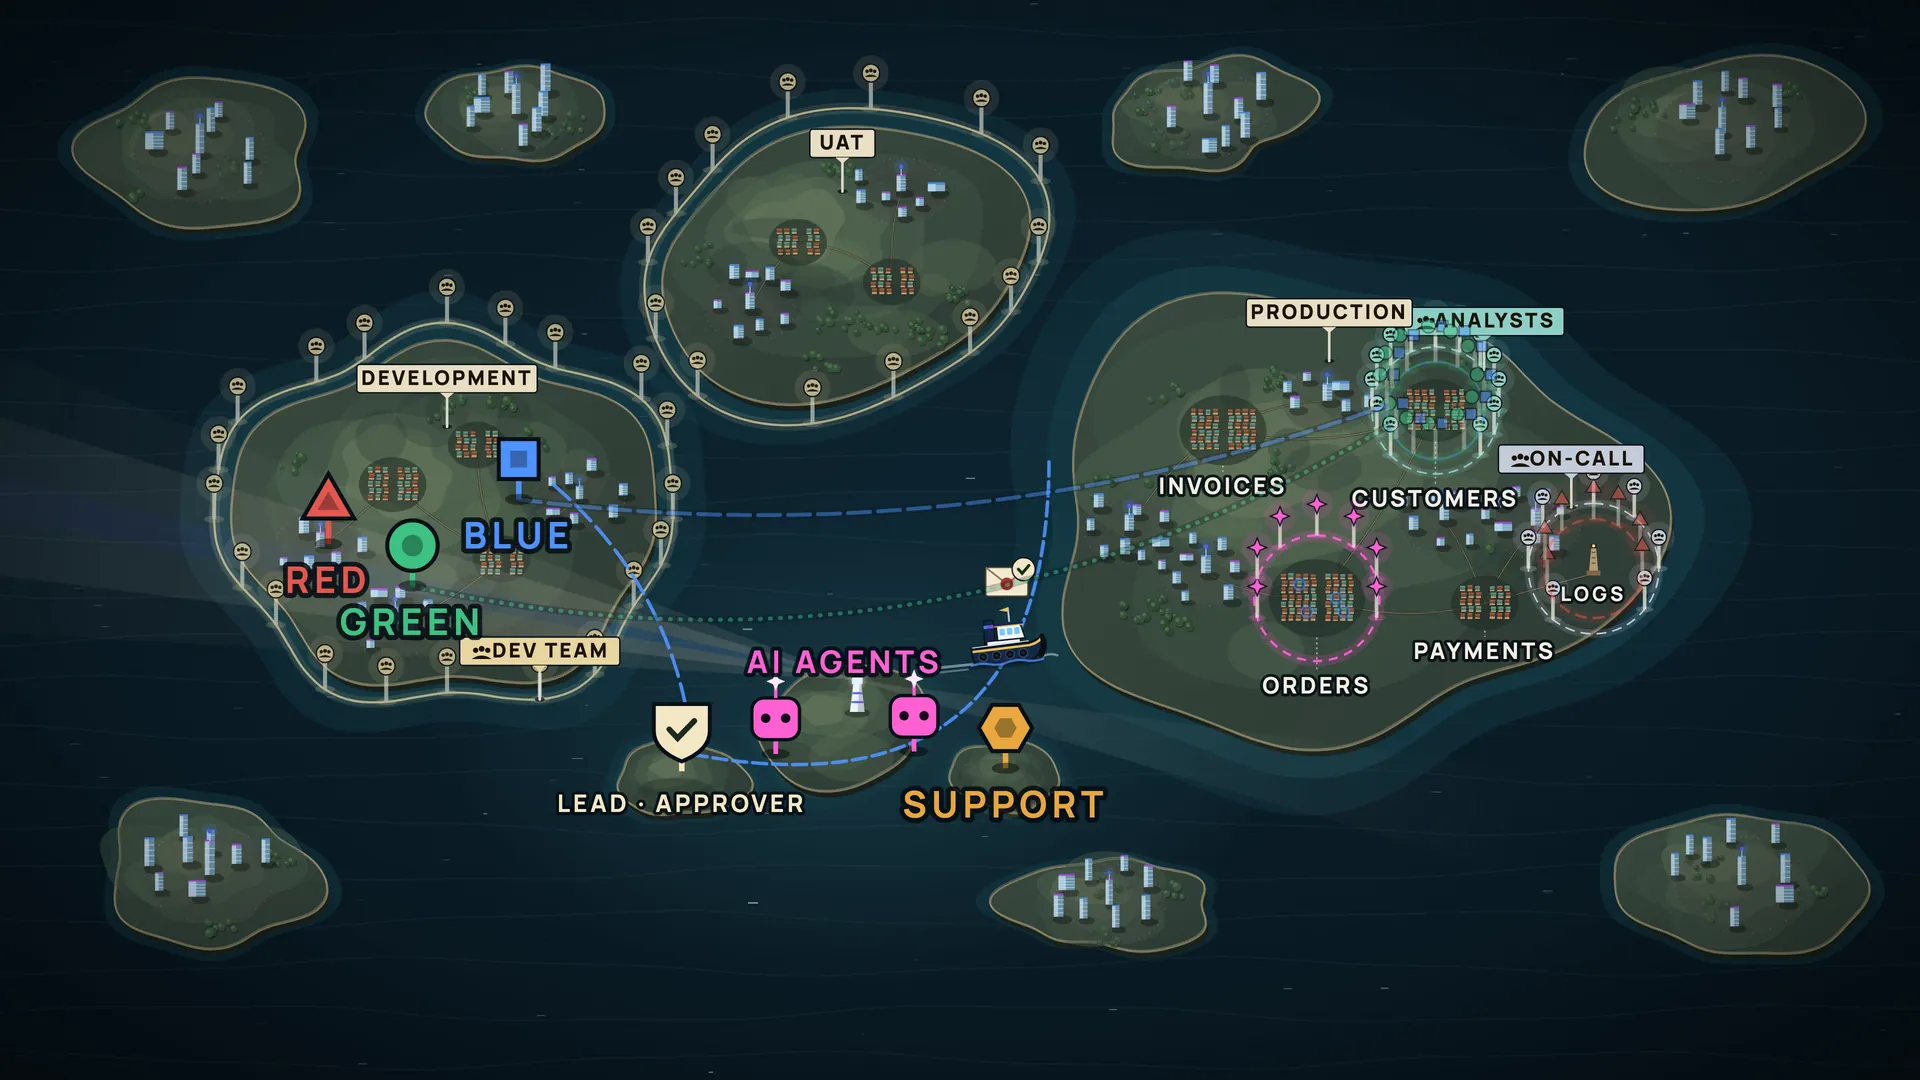
Tre controlli tra un agente e i tuoi dati.
Ciascuno dice cosa funziona oggi e cosa deve ancora arrivare.
Controlla l'accesso
Decidi quali database, tabelle, righe e campi un agente può leggere. Oggi: sola lettura per impostazione predefinita e policy di accesso in file locali che
datatug query runapplica prima di leggere una riga; una policy può negare tutto ciò che le sue regole non consentono.Access policiesDisponibile
Maschera i campi sensibili
Email, numeri di telefono, token e altri valori sensibili saranno mascherati prima di raggiungere l'agente, così non entreranno mai nel suo contesto né arriveranno al fornitore del suo modello. Oggi una policy locale può escludere campi con una allowlist di campi.
Meaning-driven masking on the serverPianificato
Approva le modifiche
Un agente chiederà una modifica precisa, con il suo motivo e un limite di tempo. Tu la approvi e viene eseguita solo quell'operazione. Oggi gli agenti non possono scrivere tramite DataTug.
Agent changes you approvePianificato
Un cliente non riesce ad accedere. Come un agente lo risolverà dentro il perimetro.
Un esempio di dove sta andando Perimeter, non la registrazione di un'esecuzione reale. Mascheramento, approvazione circoscritta e registro di audit sono pianificati.
Lo chiedi all'agente
Il cliente 4182 dice di non riuscire ad accedere. Scopri perché.
Legge entro il suo ambito
Può leggere la tabella degli account, e solo la riga di quel cliente.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policiesDisponibile
I valori sensibili arrivano mascherati
Vede che l'account è stato bloccato dopo cinque tentativi falliti. Email e telefono gli arrivano mascherati.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the serverPianificato
Chiede una sola modifica
Sbloccare l'account 4182: una riga, un campo, per 15 minuti, con il suo motivo.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approvePianificato
Tu approvi
Vedi esattamente cosa cambierà e perché, e approvi.
Agent changes you approvePianificato
Viene eseguita solo quell'operazione
Lo sblocco viene eseguito. Qualsiasi altra cosa tenti l'agente viene rifiutata.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approvePianificato
Resta a registro
Chi ha chiesto, chi ha approvato, cosa è stato eseguito e quando, in un unico registro di audit.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenancePianificato
Cosa può promettere Perimeter, e cosa no.
DataTug in locale non è AI offline
DataTug gira sul tuo computer, accanto ai tuoi dati. Il modello del tuo agente non necessariamente: ciò che l'agente legge va al fornitore del suo modello, a meno che tu non usi un modello locale.
Il mascheramento deve avvenire prima dell'agente
Una volta che un valore è nel contesto di un agente, nulla può riprenderlo. Per questo Perimeter è progettato per mascherare lungo la strada verso l'agente, non dopo.
Regge solo se l'agente non può aggirarlo
Se l'agente ha anche la password del database, una stringa di connessione nel suo ambiente o un'altra via verso i dati, Perimeter non può fermarlo. Dai al tuo agente DataTug, non le tue credenziali.
Cosa funziona oggi
Accesso in sola lettura per impostazione predefinita, una allowlist di lettura per tabelle esatte e policy di accesso locali che la CLI applica da sé. Queste policy tengono entro i limiti un agente onesto; non sono un confine contro un agente che può eseguire altri comandi.
Policy di accesso nella documentazioneMCP locale: configurazione e privacy
Inizia con un database. Tieni le chiavi.
Il tuo agente configura la CLI e le skill di DataTug, spiega cosa può fare oggi Perimeter sul tuo computer e chiede conferma prima di ogni modifica.
Incolla questo nel tuo agente AI:
Leggi https://datatug.ai/install-perimeter.md e seguila per configurare DataTug Perimeter al posto mio. Chiedimi prima di installare qualsiasi cosa o di modificare le impostazioni.
Leggi la guida che riceve il tuo agente Testato con Claude Code; funziona con qualsiasi agente in grado di leggere una pagina web. La guida indica al tuo agente di chiedere prima di ogni modifica e di non chiedere mai le password dei database.