DataTug Perimeter
为你的 AI 代理 设定边界。
让代理使用你的数据库,而无需把钥匙交给它。Perimeter 正在构建,目的是决定它可以读取什么、隐藏它不该看到的内容,并在任何更改之前征求你的同意。
快速演进中
请把这句话粘贴给您的 AI 代理:
阅读 https://datatug.ai/install-perimeter.md 并按其说明为我设置 DataTug Perimeter。安装任何内容或更改任何设置之前先问我。
阅读您的代理会拿到的指南 已用 Claude Code 测试;适用于任何能读取网页的代理。指南会告诉你的代理:每次更改前先询问,并且永远不要索要数据库密码。
三项控制, 位于代理与你的数据之间。
每一项都说明了今天已可用的部分和仍在前方的部分。
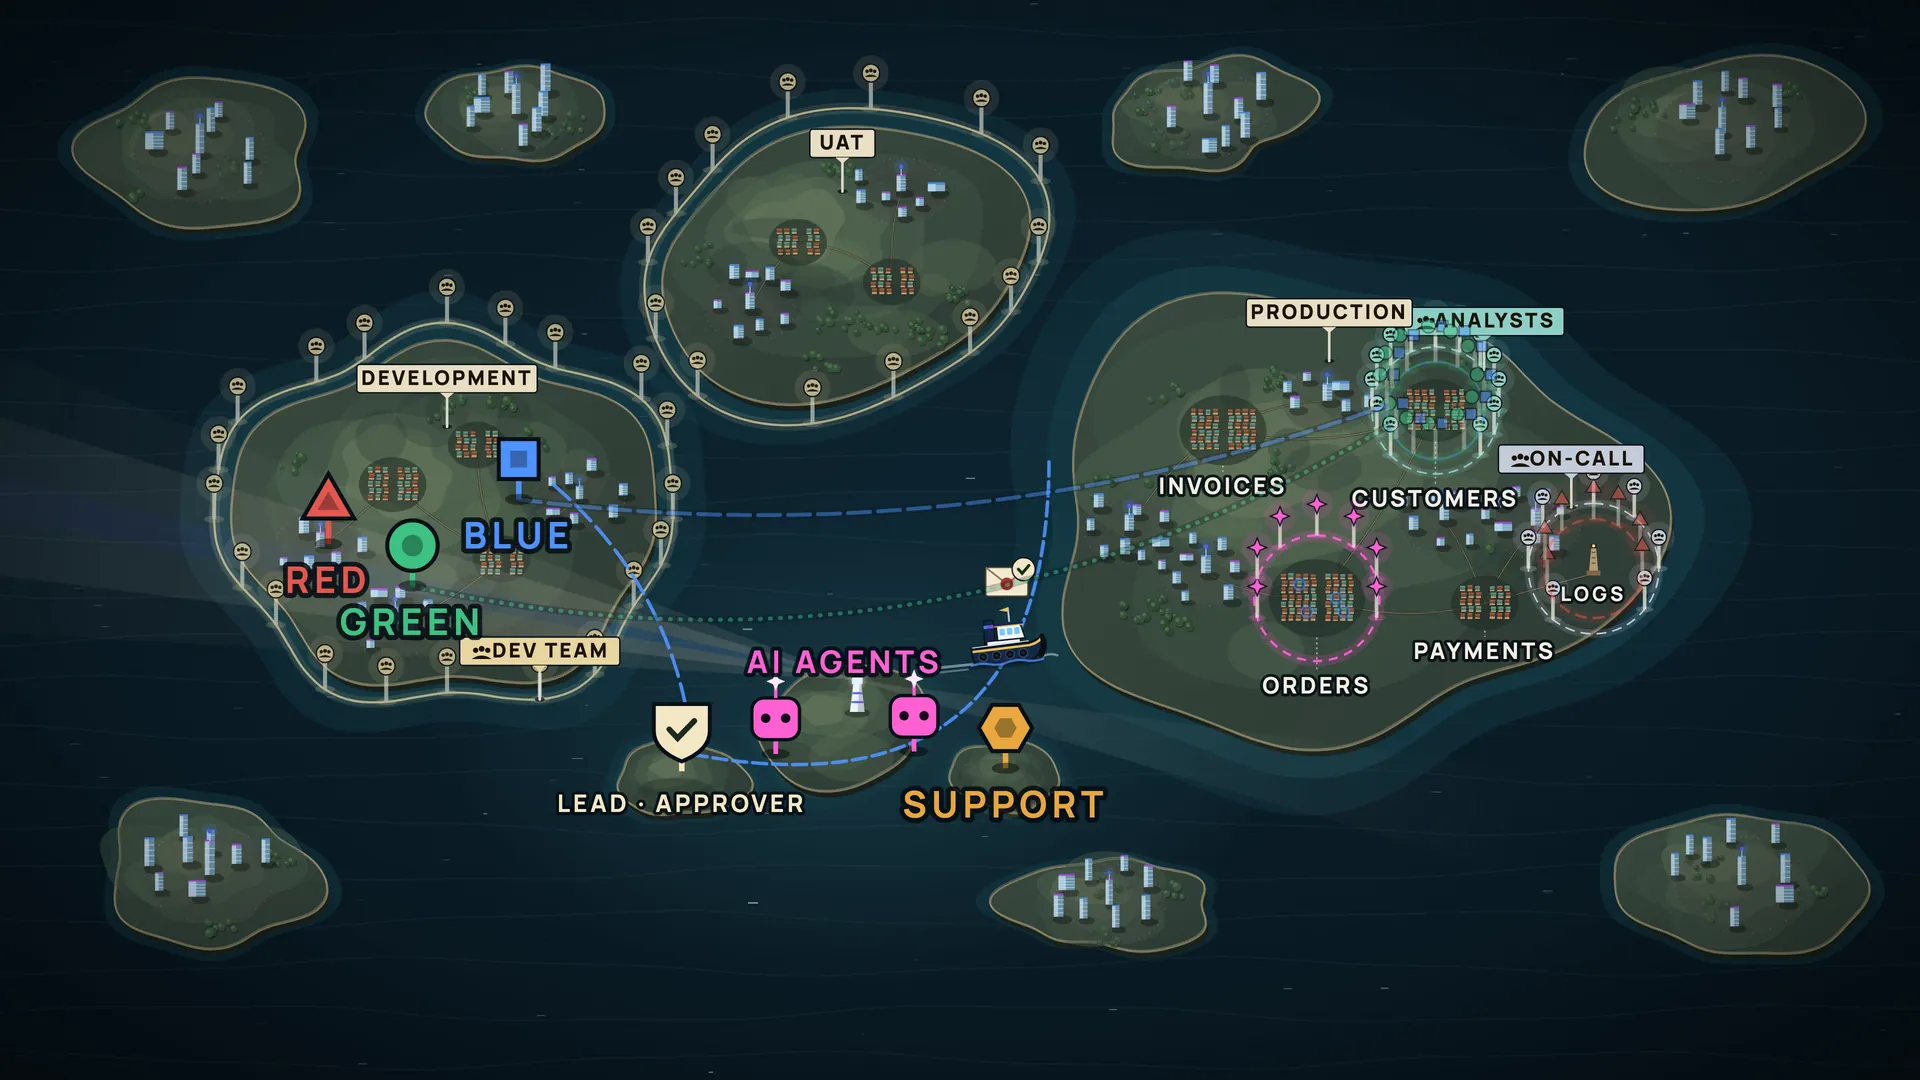
控制访问
决定代理可以读取哪些数据库、表、行和字段。今天:默认只读,以及本地文件中的访问策略,由
datatug query run在读取任何一行之前应用;策略可以拒绝其规则未允许的一切。Access policies可用
对敏感字段脱敏
电子邮件、电话号码、令牌和其他敏感值将在到达代理之前被脱敏,因此不会进入它的上下文,也不会进入它的模型提供方。今天,本地策略可以通过字段允许列表排除字段。
Meaning-driven masking on the server计划中
批准更改
代理将请求一项具体的更改,并附上原因和时限。你批准后,只会执行那一项操作。今天,代理无法通过 DataTug 写入数据。
Agent changes you approve计划中
一位客户无法登录。 代理将如何在边界内解决。
这是 Perimeter 发展方向的示例,不是真实运行的记录。脱敏、限定范围的批准以及审计记录均在计划中。
你向代理提问
客户 4182 说无法登录。找出原因。
它在自己的范围内读取
它可以读取账户表,并且只能读取该客户对应的那一行。
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policies可用
敏感值以脱敏形式到达
它看到账户在五次失败尝试后被锁定。电子邮件和电话号码以脱敏形式到达它这里。
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the server计划中
它请求一项更改
解锁账户 4182:一行、一个字段、15 分钟,并附上原因。
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approve计划中
你批准
你会看到究竟要更改什么以及原因,然后批准。
Agent changes you approve计划中
只执行那一项操作
解锁被执行。代理尝试的其他任何操作都会被拒绝。
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approve计划中
有据可查
谁提出、谁批准、执行了什么、何时执行,都在一条审计记录中。
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenance计划中
Perimeter 能承诺什么, 又不能承诺什么。
本地 DataTug 不等于离线 AI
DataTug 在你的机器上运行,紧挨着你的数据。但你的代理所用的模型未必如此:除非你运行本地模型,否则代理读取的内容会发送给它的模型提供方。
脱敏必须发生在代理之前
一旦某个值进入代理的上下文,就无法收回。这就是为什么 Perimeter 被设计为在发往代理的途中脱敏,而不是之后。
只有代理无法绕开它时才有效
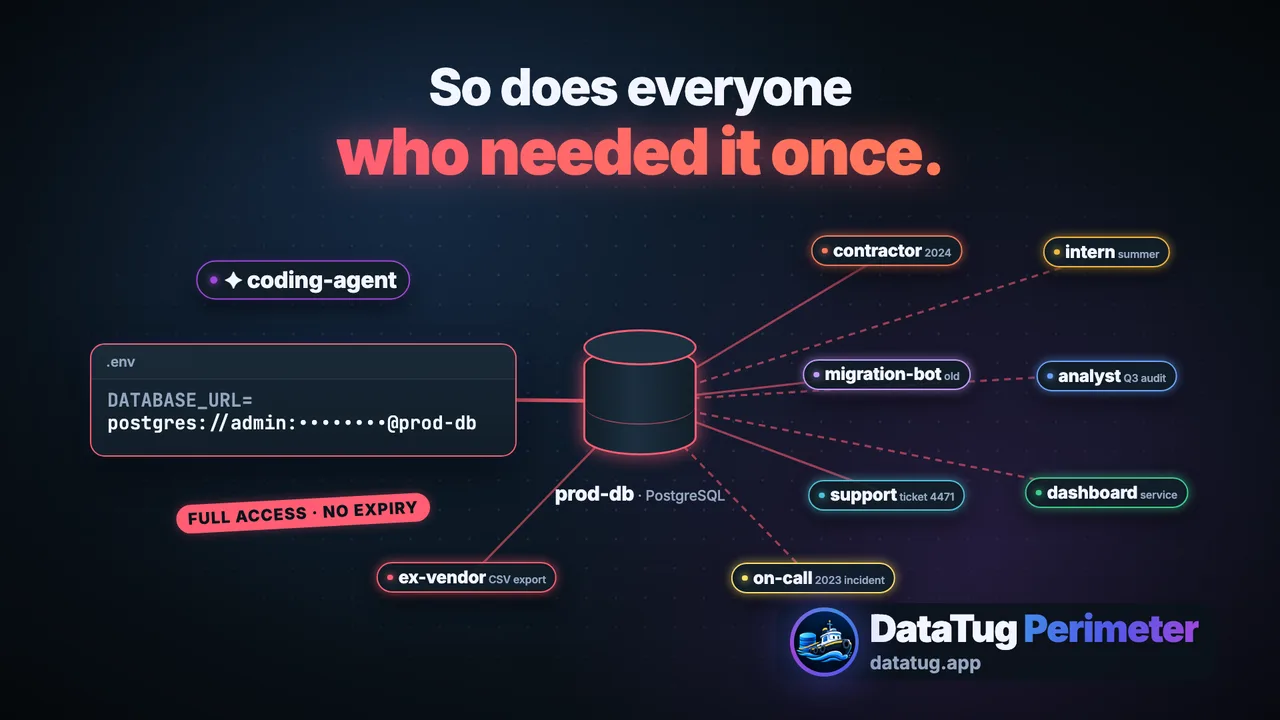
如果代理同时拥有数据库密码、环境中的连接字符串或通往数据的其他途径,Perimeter 就无法阻止它。请把 DataTug 交给你的代理,而不是你的凭据。
今天已可用的部分
默认只读访问、精确到表的读取允许列表,以及由 CLI 自身应用的本地访问策略。这些策略能让诚实的代理保持在范围之内,但不能抵御可以运行其他命令的代理。
从一个数据库开始。 钥匙留在自己手中。
你的代理会设置 DataTug CLI 和技能,说明 Perimeter 今天能在你的机器上做什么,并在每次更改前征求你的同意。
请把这句话粘贴给您的 AI 代理:
阅读 https://datatug.ai/install-perimeter.md 并按其说明为我设置 DataTug Perimeter。安装任何内容或更改任何设置之前先问我。
阅读您的代理会拿到的指南 已用 Claude Code 测试;适用于任何能读取网页的代理。指南会告诉你的代理:每次更改前先询问,并且永远不要索要数据库密码。