DataTug Perimeter
Задайте периметр для своих ИИ-агентов.
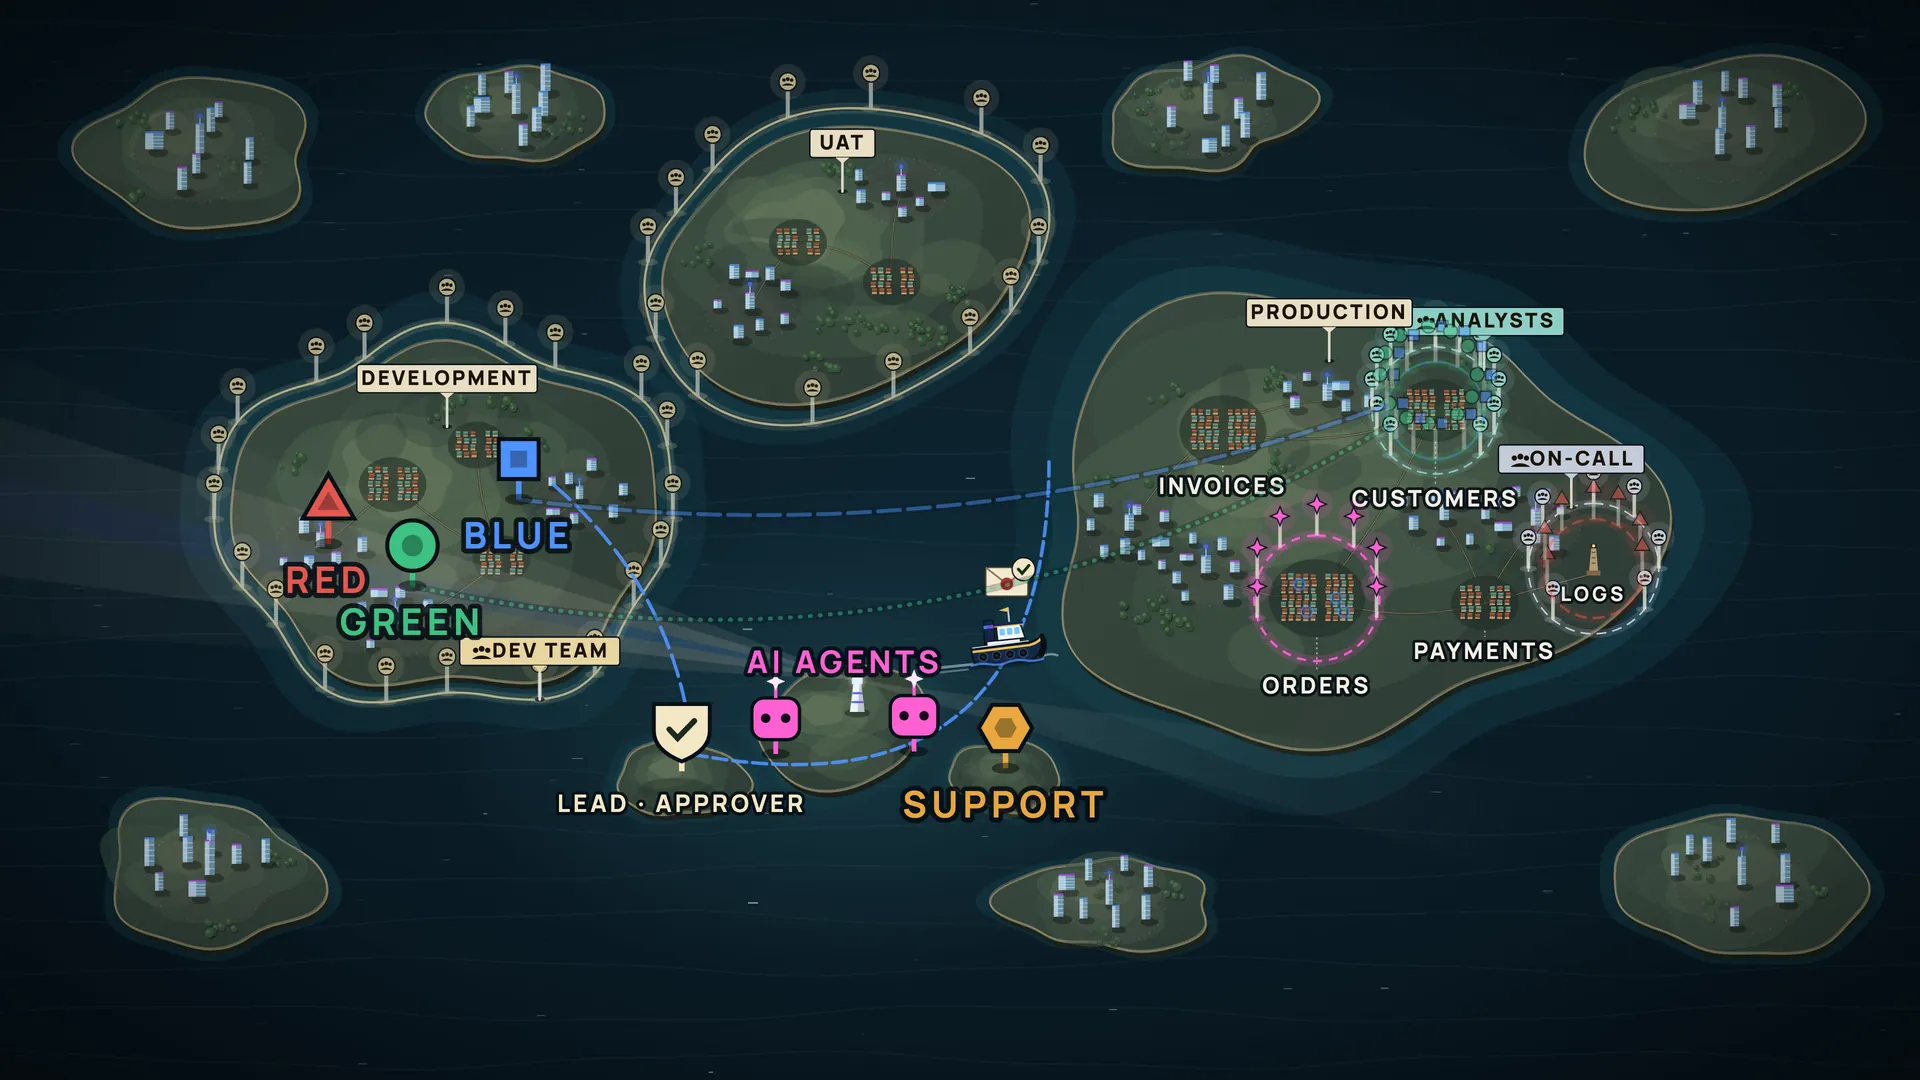
Пусть агент работает с вашими базами данных, не получая от них ключей. Perimeter создаётся, чтобы решать, что агенту можно читать, скрывать то, чего ему видеть нельзя, и спрашивать вас перед любым изменением.
Быстро развивается
Вставьте это своему ИИ-агенту:
Прочитай https://datatug.ai/install-perimeter.md и следуй этой инструкции, чтобы настроить мне DataTug Perimeter. Спрашивай меня, прежде чем что-либо устанавливать или менять настройки.
Прочитать инструкцию, которую получит агент Проверено в Claude Code; подходит любому агенту, который умеет читать веб-страницы. Инструкция велит агенту спрашивать перед каждым изменением и никогда не просить пароли от баз данных.
Три механизма контроля между агентом и вашими данными.
У каждого указано, что работает сегодня и что ещё впереди.
Контроль доступа
Решайте, какие базы, таблицы, строки и поля агенту можно читать. Сегодня: доступ только на чтение по умолчанию и политики доступа в локальных файлах, которые
datatug query runприменяет до чтения первой строки; политика может запретить всё, что не разрешают её правила.Политики доступаДоступно
Маскирование чувствительных полей
Почта, телефоны, токены и другие чувствительные значения будут маскироваться до того, как попадут к агенту, чтобы не оказаться ни в его контексте, ни у поставщика его модели. Сегодня локальная политика может исключать поля списком разрешённых полей.
Маскирование на сервере по смыслу данныхВ планах
Одобрение изменений
Агент будет просить одно конкретное изменение с причиной и сроком. Вы одобряете, и выполняется только эта операция. Сегодня агенты не могут ничего менять через DataTug.
Изменения агентов с вашего одобренияВ планах
Клиент не может авторизоваться. Как агент решит это внутри периметра.
Пример того, куда движется Perimeter, а не запись реального запуска. Маскирование, одобрение ограниченного изменения и запись аудита в планах.
Вы просите агента
Клиент 4182 говорит, что не может авторизоваться. Выясни почему.
Агент читает в своих границах
Ему можно читать таблицу учётных записей, и только строку этого клиента.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportПолитики доступаДоступно
Чувствительные значения приходят замаскированными
Он видит, что учётная запись заблокирована после пяти неудачных попыток. Почта и телефон приходят к нему замаскированными.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueМаскирование на сервере по смыслу данныхВ планах
Агент просит одно изменение
Разблокировать учётную запись 4182: одна строка, одно поле, на 15 минут, с указанием причины.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minИзменения агентов с вашего одобренияВ планах
Вы одобряете
Вы видите, что именно изменится и почему, и одобряете.
Изменения агентов с вашего одобренияВ планах
Выполняется только эта операция
Разблокировка выполняется. Всё остальное, что попробует агент, отклоняется.
UPDATE 1 · DELETE accounts → DENIEDИзменения агентов с вашего одобренияВ планах
Всё записано
Кто попросил, кто одобрил, что выполнено и когда — в одной записи аудита.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowЖурнал аудита, объединённый с происхождением знанийВ планах
Что Perimeter может обещать, а что нет.
Локальный DataTug — не офлайн-ИИ
DataTug работает на вашем компьютере, рядом с данными. Модель вашего агента — не обязательно: всё, что агент прочитал, уходит поставщику его модели, если вы не используете локальную модель.
Маскировать нужно до агента
Значение, попавшее в контекст агента, уже не забрать назад. Поэтому Perimeter задуман так, чтобы маскировать по пути к агенту, а не после.
Защита работает, только если агент не может её обойти
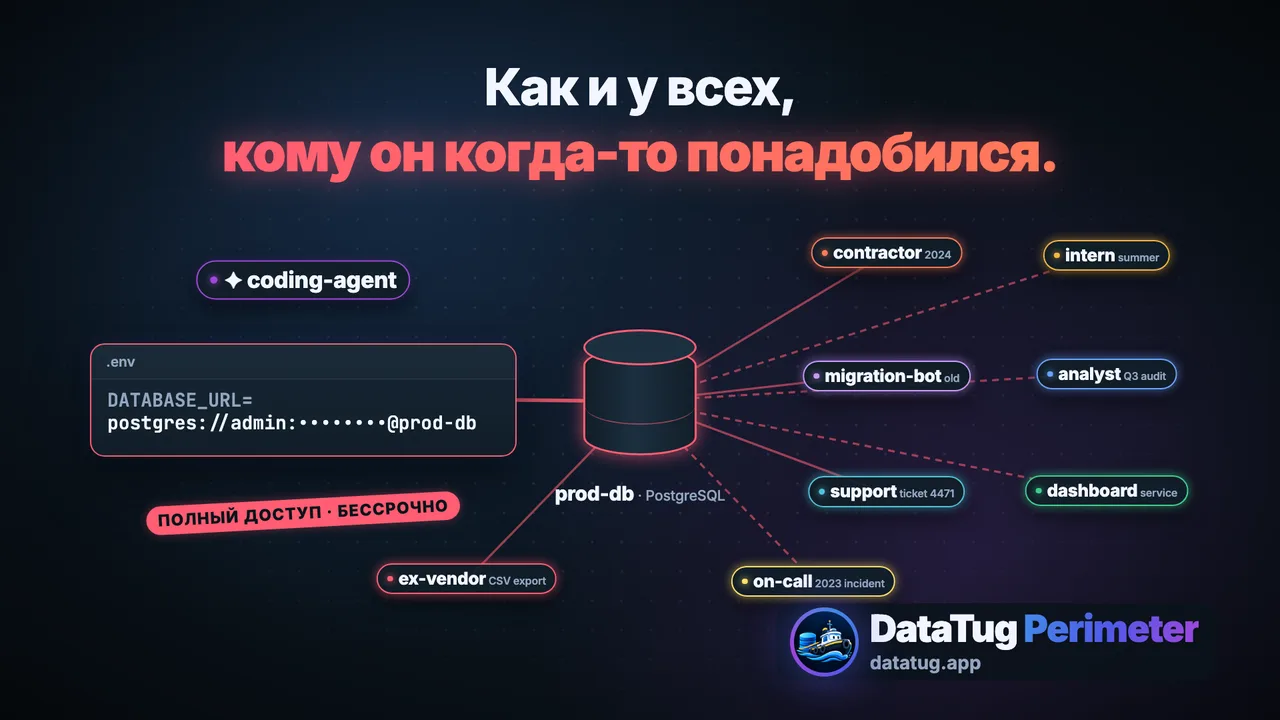
Если у агента есть ещё и пароль от базы, строка подключения в окружении или другой путь к данным, Perimeter его не остановит. Дайте агенту DataTug, а не свои учётные данные.
Что работает сегодня
Доступ только на чтение по умолчанию, список таблиц, разрешённых для чтения, и локальные политики доступа, которые применяет сам CLI. Эти политики удерживают добросовестного агента в границах, но не защищают от агента, который может выполнять другие команды.
Политики доступа в документацииЛокальный MCP: настройка и приватность
Начните с одной базы. Ключи оставьте у себя.
Агент установит CLI и навыки DataTug, объяснит, что Perimeter может сделать на вашем компьютере уже сегодня, и спросит перед каждым изменением.
Вставьте это своему ИИ-агенту:
Прочитай https://datatug.ai/install-perimeter.md и следуй этой инструкции, чтобы настроить мне DataTug Perimeter. Спрашивай меня, прежде чем что-либо устанавливать или менять настройки.
Прочитать инструкцию, которую получит агент Проверено в Claude Code; подходит любому агенту, который умеет читать веб-страницы. Инструкция велит агенту спрашивать перед каждым изменением и никогда не просить пароли от баз данных.