DataTug Perimeter
AI 에이전트를 위한 경계를 설정하세요.
열쇠를 넘기지 않고 에이전트가 데이터베이스로 작업하게 하세요. Perimeter는 에이전트가 무엇을 읽을 수 있는지 결정하고, 보면 안 되는 것은 숨기며, 무언가 바뀌기 전에 여러분에게 묻기 위해 만들어지고 있습니다.
빠르게 발전 중
다음 문장을 AI 에이전트에 붙여넣으세요:
https://datatug.ai/install-perimeter.md을 읽고 안내에 따라 DataTug Perimeter를 설정해 줘. 무언가를 설치하거나 설정을 변경하기 전에 먼저 나에게 물어봐.
에이전트가 받는 가이드 읽기 Claude Code에서 테스트했으며, 웹 페이지를 읽을 수 있는 모든 에이전트에서 사용할 수 있습니다. 가이드는 에이전트에게 모든 변경 전에 먼저 묻고 데이터베이스 비밀번호는 절대 요구하지 말라고 지시합니다.
에이전트와 데이터 사이의 세 가지 통제.
각각 오늘 작동하는 것과 앞으로 남은 것을 알려 줍니다.
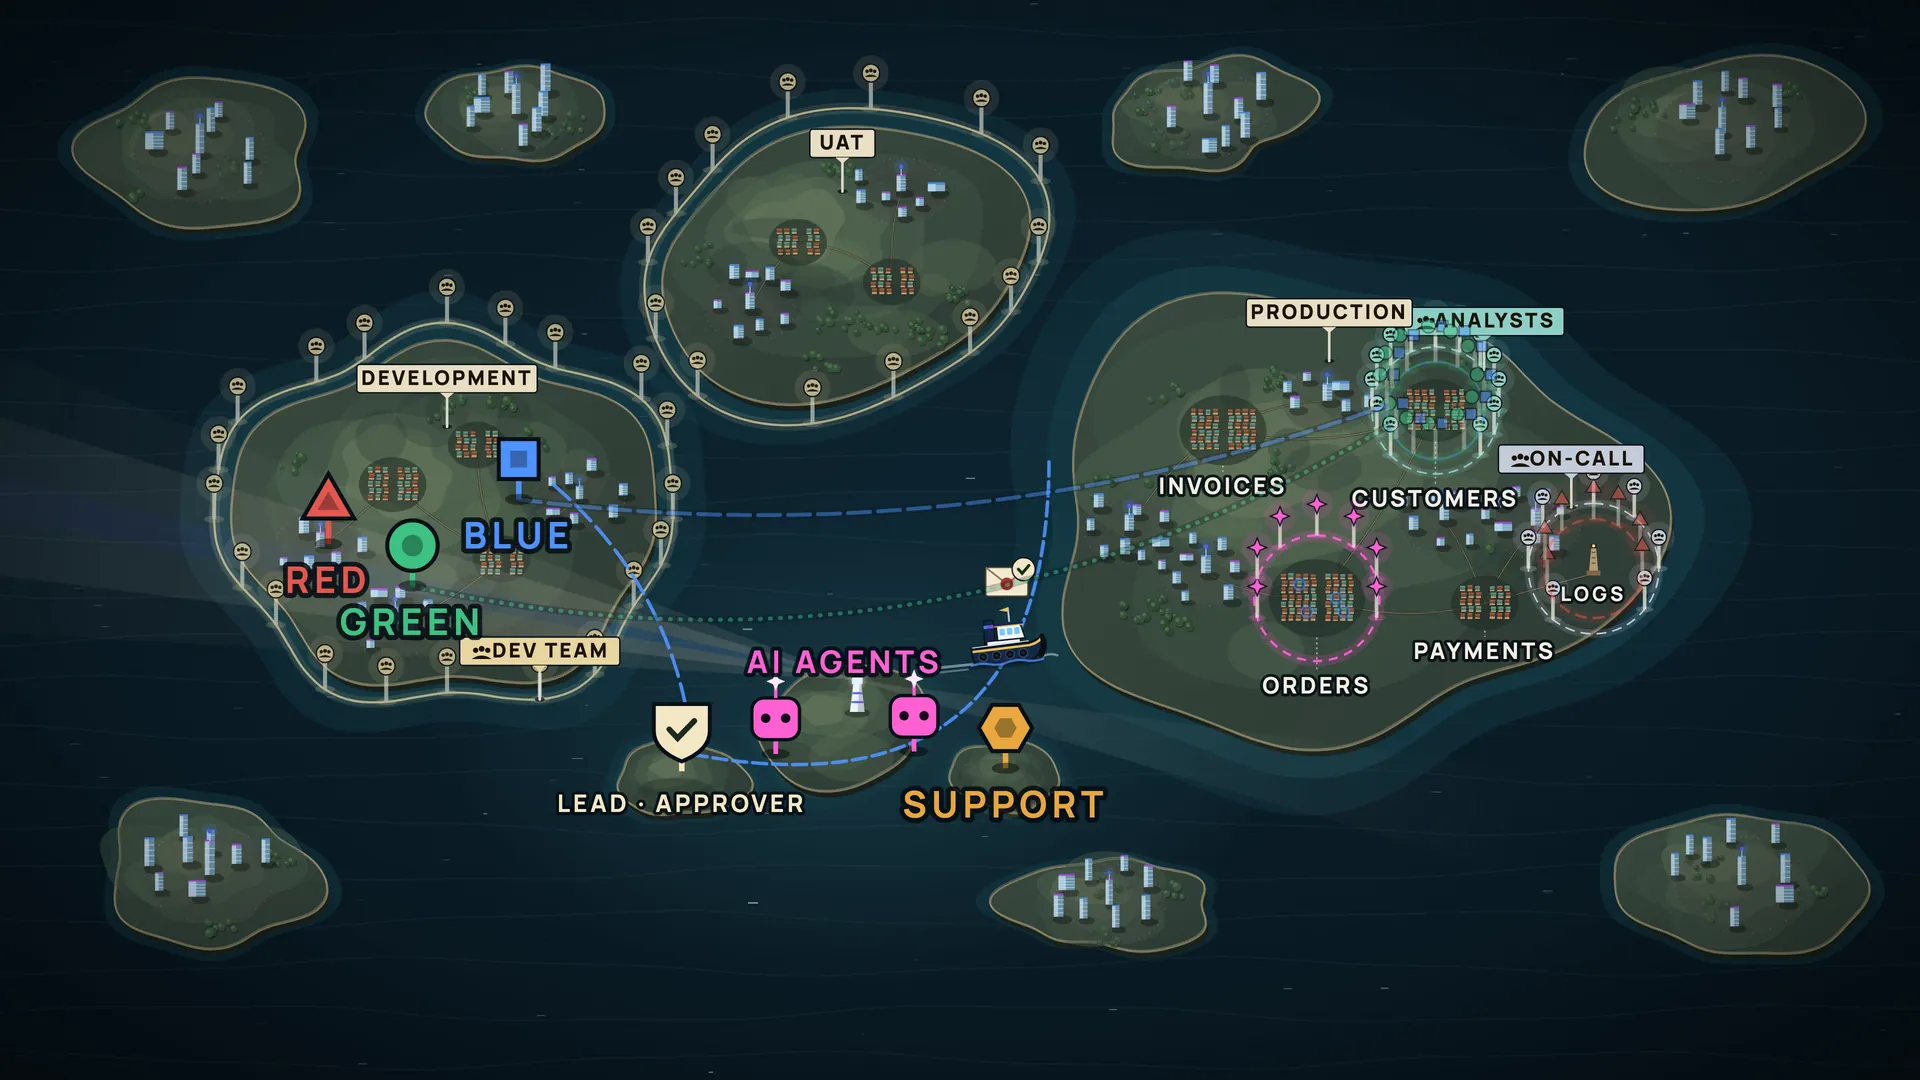
접근 통제
에이전트가 읽을 수 있는 데이터베이스, 테이블, 행, 필드를 정하세요. 오늘은 기본적으로 읽기 전용이며, 로컬 파일의 접근 정책을
datatug query run이 행을 읽기 전에 적용합니다. 정책은 규칙이 허용하지 않는 모든 것을 거부할 수 있습니다.Access policies사용 가능
민감한 필드 마스킹
이메일, 전화번호, 토큰 같은 민감한 값은 에이전트에 닿기 전에 마스킹될 예정이므로, 에이전트의 컨텍스트에도 모델 제공업체에도 들어가지 않습니다. 현재는 로컬 정책에서 필드 허용 목록으로 필드를 제외할 수 있습니다.
Meaning-driven masking on the server예정
변경 승인
에이전트는 이유와 시간 제한을 붙여 특정 변경 하나를 요청하게 됩니다. 여러분이 승인하면 그 작업만 실행됩니다. 오늘은 에이전트가 DataTug를 통해 쓰기를 할 수 없습니다.
Agent changes you approve예정
고객이 로그인하지 못합니다. 에이전트가 경계 안에서 해결하는 방식.
Perimeter가 나아가는 방향의 예시일 뿐, 실제 실행을 기록한 것이 아닙니다. 마스킹, 범위가 제한된 승인, 감사 기록은 계획 단계입니다.
에이전트에게 요청합니다
고객 4182가 로그인할 수 없다고 합니다. 이유를 알아봐 줘.
허용된 범위 안에서 읽습니다
계정 테이블을 읽을 수 있고, 그 고객의 행만 읽을 수 있습니다.
datatug query run --db datatug://shop/crm --from accounts --as support-agent --role supportAccess policies사용 가능
민감한 값은 마스킹되어 도착합니다
다섯 번 로그인에 실패해 계정이 잠겼다는 것을 확인합니다. 이메일과 전화번호는 마스킹된 채로 도착합니다.
email: j•••@•••.com · phone: +1 ••• ••• ••42 · failed_logins: 5 · locked: trueMeaning-driven masking on the server예정
변경 하나를 요청합니다
계정 4182 잠금 해제: 한 행, 한 필드, 15분 동안, 이유 포함.
UPDATE accounts SET locked = false WHERE id = 4182 · 15 minAgent changes you approve예정
여러분이 승인합니다
무엇이 왜 바뀌는지 정확히 확인하고 승인합니다.
Agent changes you approve예정
그 작업만 실행됩니다
잠금 해제가 실행됩니다. 에이전트가 시도하는 그 밖의 모든 것은 거부됩니다.
UPDATE 1 · DELETE accounts → DENIEDAgent changes you approve예정
기록에 남습니다
누가 요청했고, 누가 승인했으며, 무엇이 언제 실행되었는지가 하나의 감사 기록에 남습니다.
audit: ag-support → request #17 → approved → UPDATE accounts #4182 → 1 rowAudit trail merged with provenance예정
Perimeter가 약속할 수 있는 것, 그리고 없는 것.
로컬 DataTug는 오프라인 AI가 아닙니다
DataTug는 데이터 옆, 여러분의 컴퓨터에서 실행됩니다. 하지만 에이전트의 모델은 그렇지 않을 수 있습니다. 로컬 모델을 쓰지 않는 한, 에이전트가 읽은 내용은 모델 제공업체로 전송됩니다.
마스킹은 에이전트보다 먼저 이루어져야 합니다
값이 일단 에이전트의 컨텍스트에 들어가면 되돌릴 방법이 없습니다. 그래서 Perimeter는 나중이 아니라 에이전트로 가는 길목에서 마스킹하도록 설계되었습니다.
에이전트가 우회할 수 없을 때만 유효합니다
에이전트가 데이터베이스 비밀번호, 환경에 있는 연결 문자열, 또는 데이터에 닿는 다른 경로도 가지고 있다면 Perimeter는 막을 수 없습니다. 에이전트에게는 자격 증명이 아니라 DataTug를 주세요.
오늘 작동하는 것
기본 읽기 전용 접근, 정확한 테이블 단위의 읽기 허용 목록, 그리고 CLI가 직접 적용하는 로컬 접근 정책. 이 정책은 정직한 에이전트를 범위 안에 머물게 하지만, 다른 명령을 실행할 수 있는 에이전트에 대한 경계는 아닙니다.
데이터베이스 하나로 시작하세요. 열쇠는 그대로 두고.
에이전트가 DataTug CLI와 스킬을 설정하고, 오늘 여러분의 컴퓨터에서 Perimeter가 할 수 있는 일을 설명하며, 모든 변경 전에 먼저 묻습니다.
다음 문장을 AI 에이전트에 붙여넣으세요:
https://datatug.ai/install-perimeter.md을 읽고 안내에 따라 DataTug Perimeter를 설정해 줘. 무언가를 설치하거나 설정을 변경하기 전에 먼저 나에게 물어봐.
에이전트가 받는 가이드 읽기 Claude Code에서 테스트했으며, 웹 페이지를 읽을 수 있는 모든 에이전트에서 사용할 수 있습니다. 가이드는 에이전트에게 모든 변경 전에 먼저 묻고 데이터베이스 비밀번호는 절대 요구하지 말라고 지시합니다.